2026 年 9 月 9–10 日,Keypasco 於荷蘭烏特勒支 Jaarbeurs 展覽中心參加 Cybersec Netherlands,與資安社群面對面交流。兩天展期中,團隊在 11.C037 攤位接待訪客,透過面對面交流,分享涵蓋人員、裝置與 AI 代理的身分安全理念。
本次展位以 Human–Agent Zero Trust Infrastructure(人與 AI 代理的零信任基礎架構)為主軸,整合身分驗證、裝置驗證、風險評估、零信任存取與代理身分等展出重點。
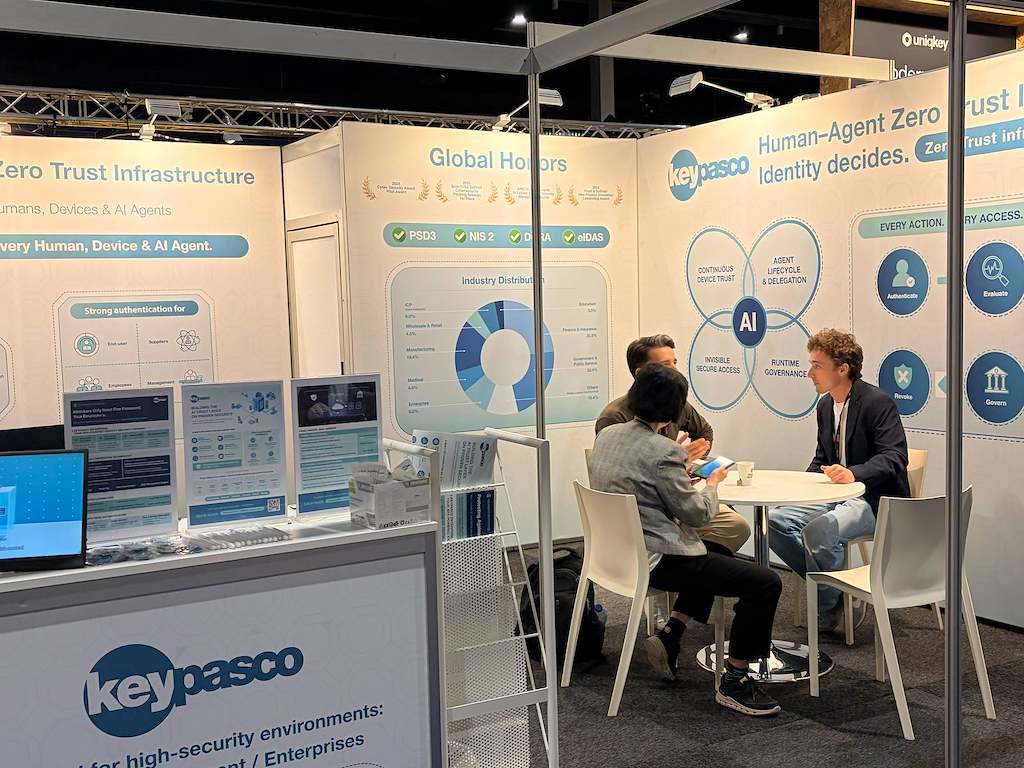
身分安全,延伸至登入之後
多因素身分驗證(MFA)是保護存取安全的重要環節。這次在烏特勒支,Keypasco 也將焦點延伸至初次登入之後:當裝置、存取情境與風險程度改變時,如何持續評估信任?
這正是「持續信任」的核心概念。身分驗證用來確認存取者的身分,裝置驗證提供使用裝置的相關資訊,風險評估則協助判斷當下存取情境的風險。結合這些資訊,便能在裝置狀態或風險改變時,重新評估存取是否仍可信,作為零信任架構下的存取決策依據。
對 Keypasco 而言,如何整合這些要素,是探討身分安全未來方向的重要課題。
將身分安全延伸至 AI 代理
AI 代理帶來了新的身分問題:它是誰?由誰授權執行任務?允許執行哪些操作?在運作過程中,又該如何管理與監督這些權限?
本次 Human–Agent Zero Trust Infrastructure 的展示,將這些問題與人員及裝置的安全一同呈現,涵蓋持續評估裝置的可信度、AI 代理的生命週期管理與權限委派,以及執行階段治理。
進一步的挑戰,是在 AI 代理執行任務的整個過程中,持續落實身分確認、授權管理與行為監督。確認代理身分是其中一環;釐清它獲得的權限及可執行的操作範圍,同樣重要。當 AI 代理逐漸融入工作流程,這些問題能協助企業開始思考適合自身的信任機制。
在烏特勒支,與資安社群面對面交流
Cybersec Netherlands 也是與資安社群交流經驗、交換觀點的好機會。從攤位前的互動到桌邊的對談,Keypasco 團隊分享身分安全理念,也聆聽訪客的觀點。
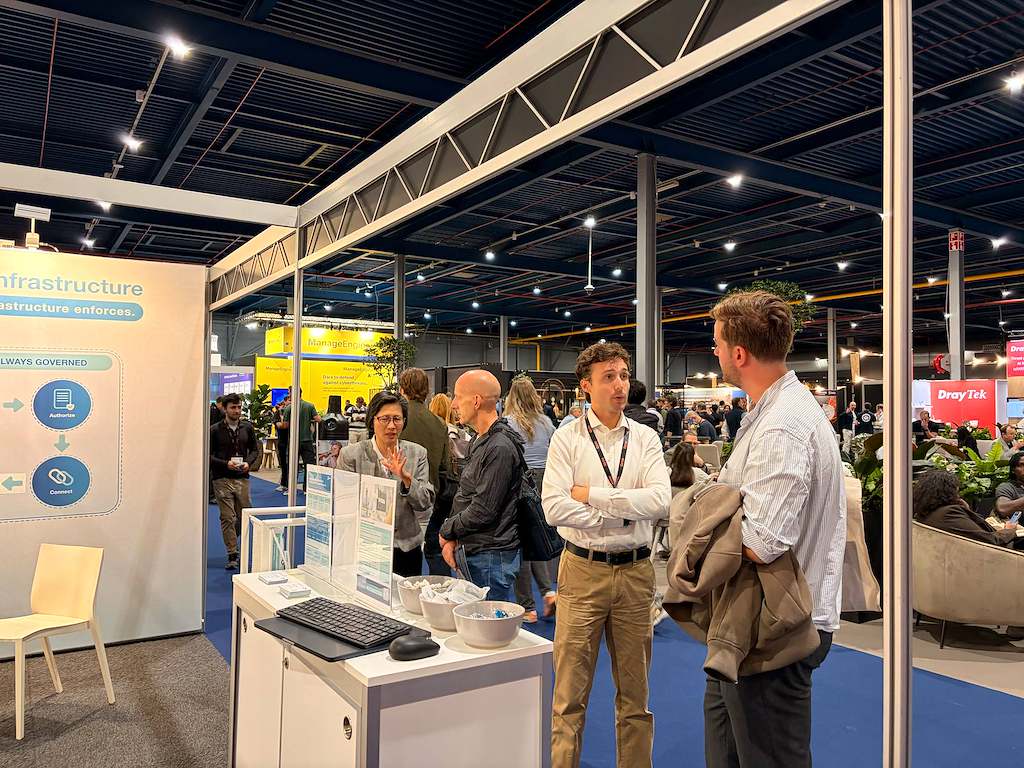
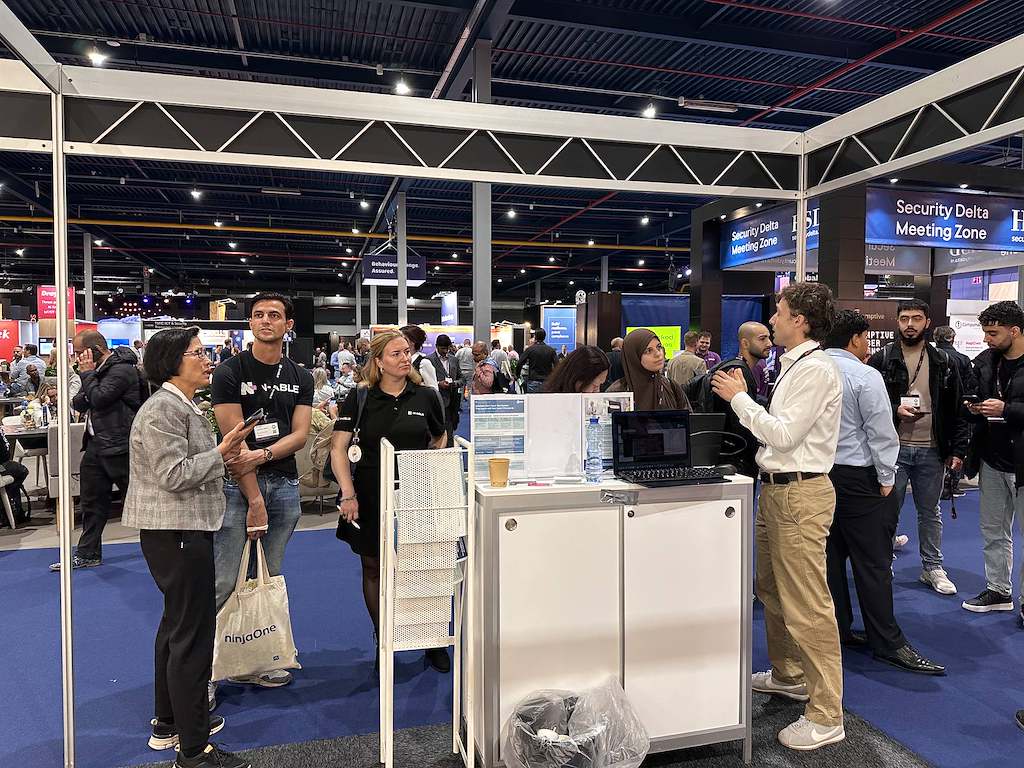
展覽照片記錄了這些片刻:團隊接待來賓、在 Human–Agent Zero Trust 展示旁展開討論,以及攤位周圍的活動氛圍。每一次面對面的交流,都讓身分安全的討論更具體。
讓交流持續,探索身分安全的下一步
感謝所有於 Cybersec Netherlands 2026 造訪 Keypasco 的朋友,讓我們有機會與大家建立連結,分享對身分安全的觀點。
無論你曾在展場與我們交流,或希望進一步了解身分安全,都歡迎與 Keypasco 團隊聯繫。也可以瀏覽 Keypasco 官方網站,了解我們在身分驗證與零信任安全領域的應用。