Keypasco は2026年9月9日・10日、オランダ・ユトレヒトの Jaarbeurs で開催された Cybersec Netherlands に出展しました。ブース11.C037では、来場者の皆さまと直接意見を交わしながら、人・デバイス・AIエージェントを対象とするアイデンティティセキュリティの考え方をご紹介しました。
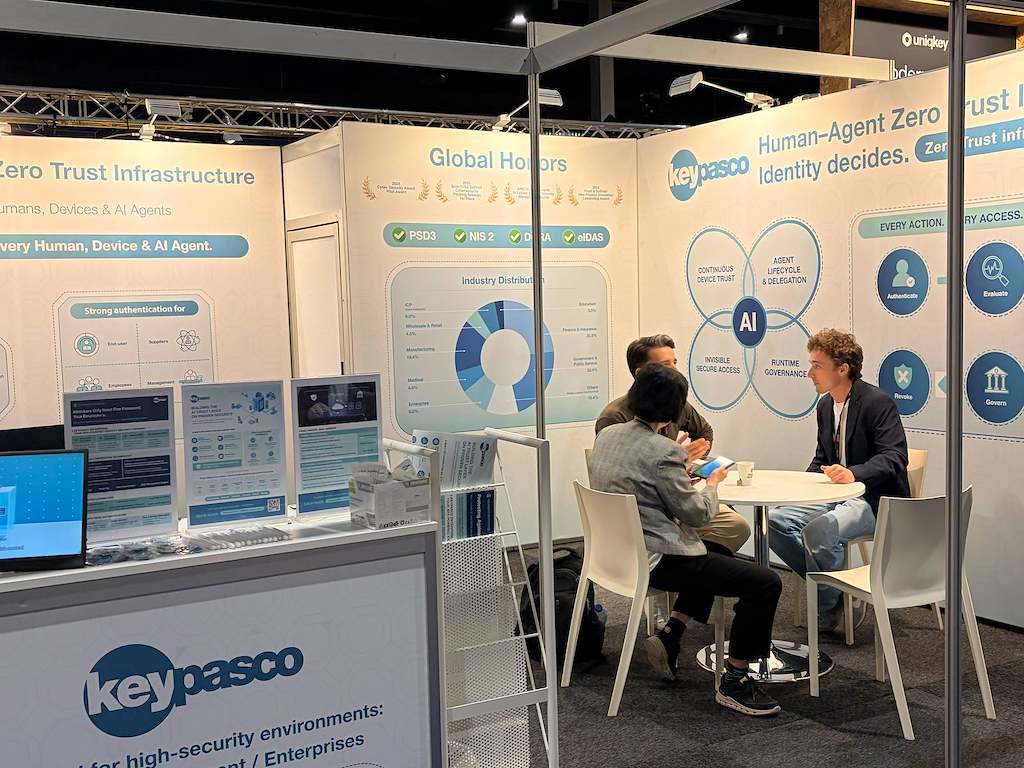
今回の展示テーマは「Human–Agent Zero Trust Infrastructure」。人とAIエージェントを含むゼロトラスト基盤という視点から、認証、デバイス検証、リスク評価、ゼロトラストアクセス、エージェントのアイデンティティをご紹介しました。
ログインの先まで、信頼を継続的に評価する
多要素認証(MFA)は、アクセスを保護するうえで重要な役割を果たします。今回 Keypasco が焦点を当てたのは、ログイン後もデバイスの状態やアクセス状況、リスクの変化に応じて、信頼性を継続的に評価するという考え方です。
これが「継続的な信頼」の基本的な考え方です。認証でアクセス元のアイデンティティを確認し、デバイス検証で利用端末の情報を把握します。さらに、リスク評価を通じてアクセス時の状況を判断します。これらの情報を組み合わせ、状況の変化に応じてアクセスの信頼性を再評価することが、ゼロトラストにおけるアクセス判断を支えます。
Keypasco にとって、これらの要素をどう結び付けるかは、アイデンティティセキュリティの未来を考えるうえで重要なテーマです。
AIエージェントにも広がるアイデンティティセキュリティ
AIエージェントの活用は、新たな問いを生み出します。どのエージェントが動作しているのか。誰が権限を与え、どの操作を許可しているのか。そして、実行中もその権限をどのように管理・監督するのか。
ブースでは「Human–Agent Zero Trust Infrastructure」を通じて、こうした問いを人やデバイスのセキュリティと併せて提示しました。展示では、継続的なデバイスの信頼性評価、エージェントのライフサイクル管理と権限委譲、実行時のガバナンスを取り上げました。
重要なのは、エージェントがタスクを実行する間も、アイデンティティの確認、権限管理、動作の監督を一貫して行うことです。エージェントの識別だけでなく、委譲された権限や実行できる操作の範囲を把握することも欠かせません。AIエージェントが業務フローに組み込まれていく中で、これらの観点が、自社に適した信頼の仕組みを検討する手がかりになります。
ユトレヒトでの対話と交流
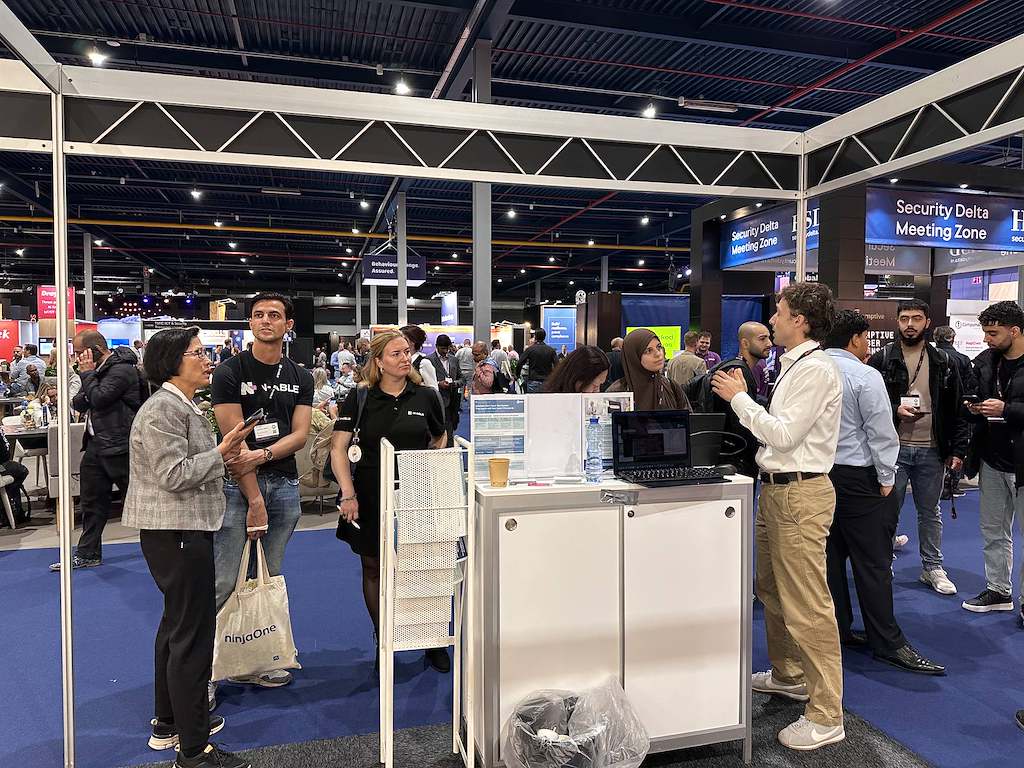
Cybersec Netherlands は、技術を紹介するだけでなく、サイバーセキュリティコミュニティの皆さまと直接お会いする機会でもありました。カウンターでのやり取りやテーブルを囲んだ対話を通じて、Keypasco の考え方をお伝えするとともに、来場者の皆さまからさまざまなご意見を伺いました。
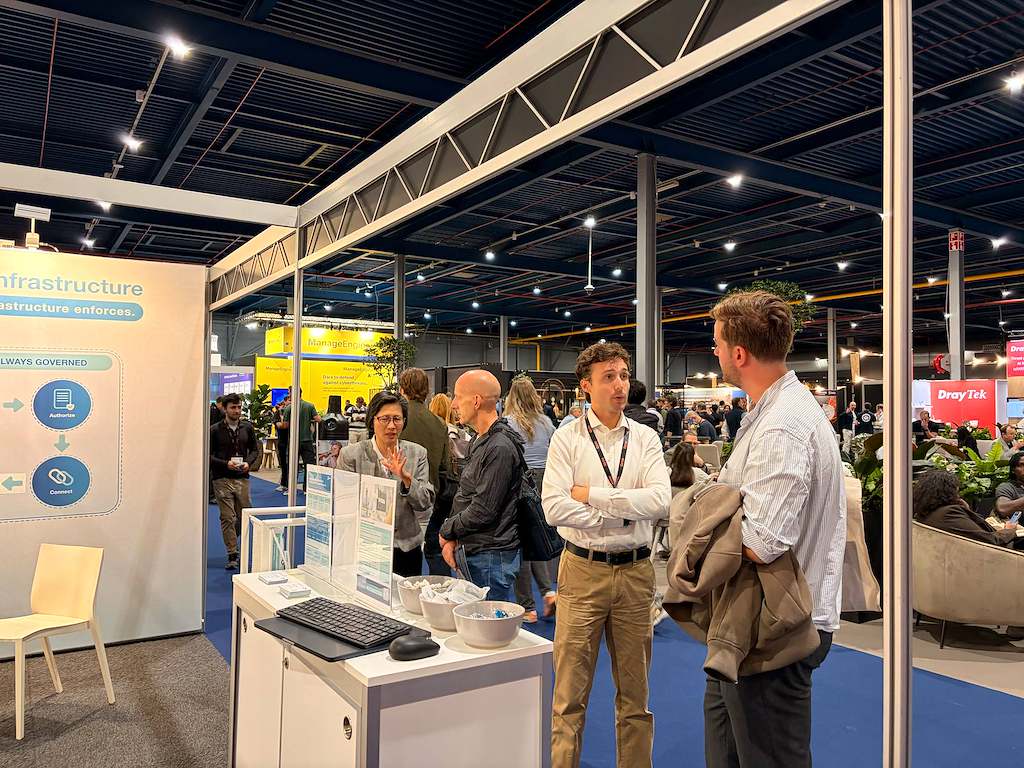
会場写真には、来場者をお迎えするチームの姿や、Human–Agent Zero Trust の展示を前にした対話、ブース周辺の様子が収められています。こうした交流を通じて、セキュリティについて直接語り合う時間の大切さを改めて感じました。
これからも、皆さまとともに
Cybersec Netherlands 2026 で Keypasco ブースにお立ち寄りいただいた皆さま、ありがとうございました。新たなつながりを築き、アイデンティティセキュリティに関する私たちの視点を共有できたことに感謝しています。
会場でお会いした方も、アイデンティティセキュリティについてさらに知りたい方も、ぜひ Keypasco チームまでお気軽にお問い合わせください。認証とゼロトラストセキュリティに対する私たちのアプローチについては、Keypasco 公式サイトをご覧ください。