我們的獎項和專利
Keypasco 深耕數位身份驗證領域,憑藉創新的多因素驗證技術與零信任架構,榮獲多項國際資安獎項肯定,並擁有多國技術專利,涵蓋設備指紋、雙通道驗證與風險評估等核心技術。我們持續以研發創新為驅動,致力為全球客戶提供最安全、最具前瞻性的身份驗證解決方案。
獲獎紀錄

2024 資安精品獎

2022 SelectUSA 網路安全第一名

2018 年十大頂尖的資安託管服務商

2016 紅鯡魚全球科技創新大獎

2014 APICTA 金融類傑出表現獎

2016 CMA 非接觸式與行動應用獎

2014 Frost&Sullivan 安全驗證產品創新領導獎
我們的專利
我們已在美國、日本、台灣、韓國、歐盟、中國與新加坡等 16 國取得 68 項專利證書,涵蓋多項核心技術──包括以設備指紋與雙通道架構強化身份綁定、透過近場認證提升裝置間的實體安全防護、導入中央私鑰拆分機制防止密鑰濫用,以及支援多租戶架構的動態 URL 認證路徑設計。此外,Keypasco 更進一步推動無密碼化的應用場景,打造無需帳號密碼即可登入的高度信任環境,持續為用戶與企業提供靈活且可信的身分驗證解決方案。
設備指紋和雙通道認證機制
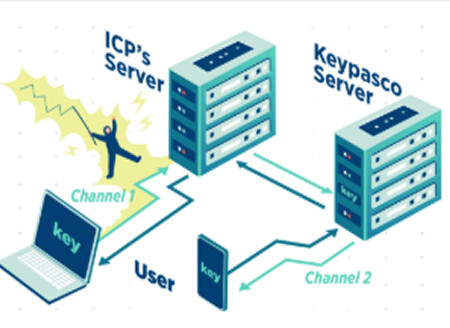
當使用者進行登入或操作敏感交易時,Keypasco 的設備指紋與雙通道認證機制提供一道獨特且隱形的資安防線。透過設備指紋技術,系統會辨識使用者設備的硬體與軟體特徵,建立一組專屬且不可複製的裝置身分。再透過雙通道架構,將使用者自身的手機、電腦等設備作為唯一認證載具,即便帳號密碼遭竊,駭客無法在未經授權的設備上完成驗證。此機制能有效抵禦釣魚攻擊、帳密外洩與裝置偽冒等風險,為使用者打造安全、無感的驗證體驗。
雙通道驗證 (Two-channel Structure)
設備指紋(Device Fingerprints)
近場認證
近場認證是一種以實體距離為基礎的身份驗證方式,用戶需使用自己已註冊的設備(如手機、穿戴式裝置等),與正在使用的登入裝置靠近,才能完成身份驗證。這項技術運用藍牙、NFC 或超音波等近場通訊技術,確保兩個裝置確實在物理上靠近且同屬同一使用者,有效防止遠端駭客冒用身份。結合近場認證能大幅提升安全性,並為用戶帶來直覺且無縫的驗證體驗,特別適合應用於敏感操作或多因素驗證場景中。
中央存儲的 PKI 解決方案
中央存儲的 PKI 解決方案採用私鑰拆分技術,將使用者的私鑰分為兩部分:其中一半保存在高度安全的中央伺服器中,另一半則加密後分發至受設備保護的行動應用程式。僅當兩部分私鑰在認證過程中成功配對時,簽章或登入才得以完成。這種架構大幅降低私鑰被竊風險,即使行動裝置遺失或被入侵,單一裝置上的資料亦無法還原完整私鑰,確保身份驗證的完整性與抗偽冒能力。
動態 URL
動態 URL 是一種靈活且擴展性高的身份驗證架構,可支援同一個用戶端或應用程式,依照不同的服務需求,自動導向多個 ICP(服務提供者)至多個 IDP(身份提供者)的對應驗證端點。這種設計使企業能輕鬆整合多種身份驗證來源,不需為每個服務獨獨立開發登入流程,提升部署效率與維運彈性。同時,動態 URL 機制也有助於實現多租戶、多品牌或跨區域身份驗證需求,為企業提供一致且可擴充的安全登入體驗。
密鑰管理和系統
密鑰管理與系統設計採用高度安全的機制,僅將加密後的私鑰分發至具備設備特徵值保護的行動應用程式。這些私鑰會綁定於特定裝置的硬體或軟體環境(如裝置指紋),即使私鑰遭截取,也無法在未授權的裝置上被解密或使用。透過此機制,系統能有效防止密鑰被複製、竄改或濫用,大幅提升整體身份驗證與資料簽章的安全性,確保私鑰的唯一性與防偽性。
無需特定帳號及密碼即可登入應用環境
無需特定帳號及密碼即可登入的應用環境,代表身份驗證邁向真正無密碼化的進化。使用者不再需要記住繁瑣的帳號密碼組合,而是透過受信任裝置、生物辨識或憑證驗證等方式,自動識別其身分並安全登入應用系統。這樣的設計不僅大幅簡化登入流程,提升用戶體驗,同時也降低因密碼外洩、重複使用或釣魚攻擊所帶來的資安風險,是實現安全與便利兼具的關鍵步驟。
最新消息
掌握資安趨勢,成就競爭力基石
Keypasco 參與印度 CyberSec Delhi Conference 2026:從產業交流延伸數位信任
2026 年 10 月 7 日,Keypasco 參與於印度德里 Radisson Blu Plaza Hotel, Delhi Airport 舉行的 CyberSec Delhi Conference,與資安決策者、科技領袖及產業專業人士交流,分享身分驗證的應用觀點,並進一步了解印度市場的企業需求。 從展位前的面對面對話,到會議中的產業議題討論,本次活動讓 Keypasco 有機會從不同角度,思考企業如何在數位服務持續發展的過程中,建立兼顧安全性與使用便利性的信任基礎。 以身分驗證串起安全與便利 在 Keypasco 攤位,我們與來訪者分享如何透過多元身分驗證機制,兼顧安全防護與使用體驗。 對企業而言,身分驗證是數位服務與使用者互動的重要環節。如何讓使用者順利完成操作,同時維持適當的安全防護,需要結合實際應用情境與企業需求來思考。 現場交流提供了直接了解需求的機會。透過對話,我們分享實務觀點,也聆聽印度市場企業對身分驗證與數位服務的關注,探索未來合作的可能方向。 Keypasco 代表與來訪者交流身分驗證的應用。 透過面對面交流,了解企業需求並分享身分驗證觀點。 從關鍵服務韌性看見資安需求 本次會議關注印度關鍵服務面對新興威脅時的韌性,涵蓋電力、國防、製造與工業生態系等領域。相關議程呈現不同產業的資安挑戰,也讓與會者有機會交流各自的防護觀點。 這些討論提醒我們,資安需要放在企業營運與服務持續性的脈絡中思考。不同產業的應用環境與使用需求各有差異,身分驗證的規劃也應回應實際情境,支持安全且便利的數位互動。 對 Keypasco 而言,本次活動提供了了解印度資安環境的寶貴視角,也讓我們進一步思考身分驗證如何支持企業建立數位信任。 會議聚焦關鍵服務面對新興威脅時的韌性。 將展會對話延續到未來合作 CyberSec Delhi Conference 為參展企業與產業人士提供了面對面交流的平台。每一次互動,都是了解企業需求、交換經驗與建立連結的機會。 感謝 CyberSec India Expo 主辦團隊,以及每一位蒞臨 Keypasco 攤位的朋友。期待將展會中的對話延續到更多交流與合作,一起打造更安全、便利的數位體驗。 歡迎與 Keypasco 團隊聯絡,交流您的身分驗證需求。
Keypasco 海牙活動回顧:從 AI 時代的數位信任,走向國際交流與合作
2026 年 10 月 6–8 日,Keypasco 在荷蘭海牙參與 ONE Conference 2026、ONE International Cyber Business Event,以及 SECPAAS Cyber Taiwan B2B 媒合活動。從演講與座談、攤位交流,到一對一商務洽談,團隊與國際資安社群分享身分安全觀點,並探索台荷產業合作的可能。 這次行程的核心,是如何讓數位信任落實於實際應用。當人、裝置與 AI Agent 共同參與企業流程,確認身分、辨識裝置,以及釐清每項行動的授權與責任,都成為企業需要面對的課題。 Keypasco 團隊與 ONE Conference 2026 參與者交流。 AI 時代,每一項行動都需要可信的依據 ONE Conference 2026 於 10 月 6–7 日在海牙 World Forum 舉行。活動期間,Keypasco 的 Chengi Lin 以 「Trust infrastructure for the AI era」 為題,分享涵蓋人、裝置與 AI Agent 的身分安全思維。 演講從三個問題切入: 人: 誰正在要求存取? 裝置: 這台裝置是否可信? AI Agent: 這項行動由誰授權? 這些問題分別對應身分驗證、裝置指紋與存取情境,以及 AI Agent 的委派關係、政策與稽核追溯。 當 AI Agent 開始代表使用者執行任務,企業需要掌握使用者的意圖、Agent 被授予的權限,以及實際執行的行動。將這些關係清楚連結,才能為存取控制、授權管理與責任歸屬提供可驗證的依據。 Chengi Lin 分享 AI 時代的信任基礎架構。 從不同技術視角,探討 Edge AI 的安全部署 Chengi Lin 也參與了 「Securing Edge AI: From Trusted Hardware to Real-World Deployment」 座談,與產業專家共同探討 Edge AI 從可信硬體走向實際部署的安全議題。 座談由鴻海研究院執行長李維斌 (Wei-Bin Lee) 主持,匯聚來自 NXP Semiconductors、TNO、Synology、ASRock Industrial 與 Keypasco 的專家們,帶入半導體、應用密碼學、系統技術及身分安全等不同領域的觀點。 對 Keypasco
2026 Keypasco Summit:以 AI Governance 建立信任,讓 AI 安全走進企業營運
2026 Keypasco Summit 匯聚企業技術與資安決策者,共同探討 AI 信任治理。 當 AI 開始替企業處理任務、存取資料,甚至跨系統執行操作,企業需要回答的問題也更加具體:這個 AI Agent 是誰?它能做哪些事?當行為超出預期,誰能介入,又如何追溯責任? 2026 Keypasco Summit 致詞現場,聚焦自主 AI 時代的身分安全與信任治理。 2026 年 9 月 22 日,Keypasco 來毅數位科技與 TechOrange 科技報橘於台北 W 飯店共同舉辦「2026 AI 信任治理論壇」。本屆 Keypasco Summit 以 AI Governance(AI 治理)為核心,聚焦 Agent 身分、設備信任與持續驗證,探討企業如何跨越試點階段,將 AI 安全導入核心營運。 活動官網 從論壇舞台到展示現場,讓治理議題走進實務 明亮的會場中,與會來賓專注聆聽台上分享,舞台兩側排列的各國旗幟,呼應這場盛會的國際交流規模。來自日本、澳洲、瑞典、西班牙、約旦、越南及印度等地的夥伴,與台灣企業技術及資安決策者齊聚,交流自主 AI 時代的治理挑戰。 討論也延伸到展示區。來賓圍繞展示螢幕觀看操作,與團隊面對面交流;從台上的觀點分享,到展位前的技術解說,AI 信任治理有了更具體的討論場景。企業能藉此思考,身分認證與存取控制如何接上既有流程,以及 AI 導入後需要補足哪些管理機制。 對 Keypasco 而言,Summit 的價值在於串起這些對話:讓企業需求、技術方案與跨國實務經驗相互對照,逐步建立可執行的治理方向。 展示區交流熱絡,與會來賓透過現場解說了解身分安全與治理方案。 AI Governance 的關鍵:建立可授權、可追溯的行動邊界 AI Agent 能自主規劃任務並呼叫工具,讓企業看見提升效率的可能;但當它取得核心系統權限,風險也隨之進入營運流程。授權範圍過大、提示詞注入,以及缺乏完整操作紀錄,都可能讓原本便利的代理服務成為資安破口。 Keypasco 董事長林政毅在開幕致詞中指出,信任是 AI 從實驗室走入企業核心業務的重要瓶頸。當 Agent 被賦予存取 ERP、CRM,甚至執行交易的能力,企業就必須釐清它的身分、授權界線與責任歸屬。 這也是本屆 Summit 對 AI Governance 的核心關切:讓每一個代表企業行動的 Agent
立即優化您身分認證機制
企業資安防護再升級
Keypasco非常樂意與您分享更多我們的獨家技術與產品!請提出您的需求與目標,讓 Keypasco 提供最適合您的解決方案,成為您專屬的身分認證技術顧問!
如果您想問技術相關問題 請點我