多重因素驗證(MFA)行之多年,有效抵禦了帳號盜用、憑證竊取等傳統攻擊,是身份驗證不可或缺的第一道防線。然而 AI Agent 與 Deepfake 技術的崛起,對驗證機制提出了新的要求:確認「登入的人是本人」只是起點,如何確保登入之後的每一個操作同樣可信,才是下一個關鍵課題。
當 AI 開始「動手做事」,驗證機制跟上了嗎?
OpenClaw(暱稱「小龍蝦」)是 2026 年初爆紅的 AI Agent 平台,主打讓使用者以自然語言下達指令,由 AI 自動在本機與雲端環境中完成複雜任務。它能整合多種模型服務與雲端廠商的 API,因操作直覺、擴充性強,短短數月便在全球開發者與企業用戶之間掀起熱潮,甚至帶動相關雲端服務與模型公司的營收大幅成長。然而,正是這種「一次授權、長期代勞」的運作模式,在資安層面埋下了重大隱患。
這類 AI 助理在獲得使用者授權後,可以在背景自動執行任務,如存取雲端資料、呼叫系統 API、傳送郵件、轉移檔案。這些操作不需要重新登入,也不會觸發任何驗證機制。隨著「小龍蝦」全球爆紅,資安警報隨即響起:「ClawJacked」漏洞讓惡意網站得以劫持本地 AI 代理,直接取得系統完整控制權。
當 AI 助理開始執行使用者未預期的敏感操作,系統怎麼知道?如何確保發號施令者始終是本人,是目前業界亟待解決的課題,也是資安產業下一個主戰場。
參考資料:
- 鉅亨網〈小龍蝦OpenClaw肥了模型公司和雲廠商〉(2026.03)https://news.cnyes.com/news/id/6369414
- Cool3c〈OpenClaw 小龍蝦 Windows 安裝教學 Part 2〉(2026.04)https://www.cool3c.com/article/247416
Deepfake 讓「臉」和「聲音」不再可信
威脅不只來自內部。
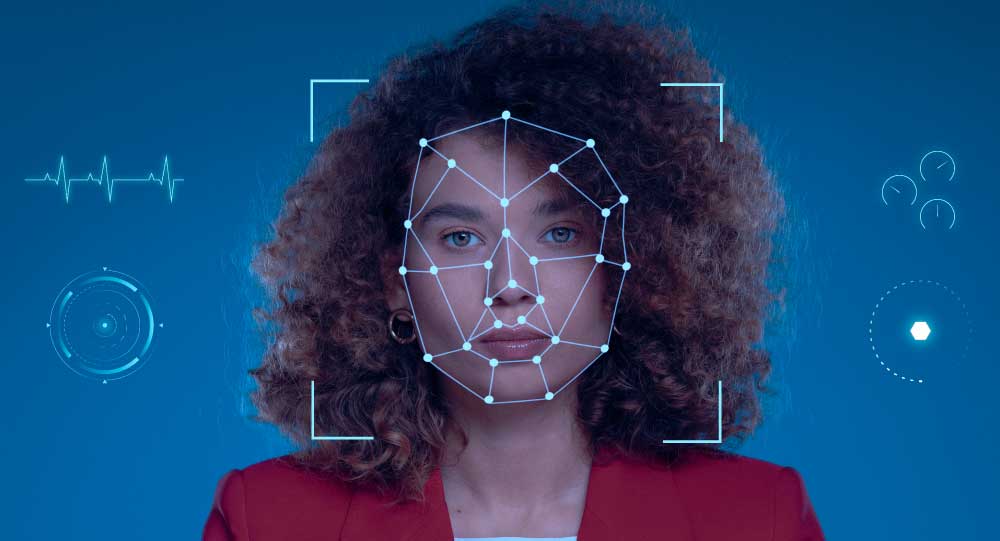
生成式 AI 的快速普及,讓過去需要專業設備與大量素材才能製作的偽造影音,如今門檻已大幅降低。Deepfake(深偽)技術只需約 20 秒的聲音片段或一張人臉照片,就能生成極為逼真的聲紋與臉部影像,而這些素材,往往早已公開散佈在社群媒體、企業官網或線上會議錄影之中。
過去企業認為「最難偽造」的驗證因素:你的臉、你的聲音,在生成式 AI 面前已不再是牢不可破的防線。攻擊者可以即時合成目標人物的影像與聲音,在視訊通話中冒充高階主管發出指令,或繞過語音與人臉辨識系統完成身份驗證,而接收端幾乎無從察覺。
這不再是理論上的風險。2025 年上半年,Deepfake 詐騙損失即達 4.1 億美元;香港某工程公司因 AI 偽造財務長影像,在一場視訊會議中誘導員工執行跨境匯款,單一事件損失高達 2,550 萬美元。類似手法在全球各地持續複製,受害對象涵蓋金融、製造、法律等多個產業。
單一生物識別驗證,已不再可靠。
參考資料:
- Brightside AI〈How to Defend Against Deepfake Attacks: 2025 Guide〉(2025.10)https://www.brside.com/blog/how-to-defend-against-deepfake-attacks-2025-guide
- Adaptive Security〈Modern Deepfakes〉(2025.10)https://www.adaptivesecurity.com/blog/deepfakes
從「單點驗證」到「持續驗證」:Keypasco 的應對方向
面對這兩重挑戰,Keypasco 的核心回應:驗證不能只發生一次,而是需要貫穿整個操作過程。Keypasco 的 MFA 技術透過多個維度的同步驗證,建立難以偽造的身份確認屏障:
硬體層面
操作來自哪台裝置?CPU、硬碟等硬體識別碼是否與授權裝置吻合,確保不是從陌生設備發動的操作。
地理位置層面
操作的地點是否異常?同一帳號突然從台北切換到境外 IP,即觸發攔截機制。
行為模式層面
操作是否符合使用者的歷史行為?深夜大量下載機密文件,即使身份驗證通過,也應視為異常。
這三個維度的組合,不只保護「登入那一刻」,更能在 AI 助理執行後台操作時,持續確認「現在發出指令的,真的是本人嗎?」
資安的最後一哩路,需要重新定義
攻擊者已經用上了 AI,防守方同樣需要進化。MFA 不會消失,但它的工作方式必須改變,從靜態的一次性確認,升級為動態的全程監控。這不只是技術層面的調整,更是整個資安驗證思維的根本轉變。
Keypasco 深耕身份驗證技術逾十年,從台灣金融網銀到海外企業系統,我們正持續進化解決方案,以因應 AI 時代對驗證機制提出的全新要求。
延伸閱讀:台灣企業每週被駭7千次!AI駭客秒級攻擊,你的AI助理是資安最大破口
想了解 Keypasco 如何協助你的企業建立 AI 時代的驗證防線?
探索我們的解決方案 → Kepasco Platform |Enterprise |ZTA