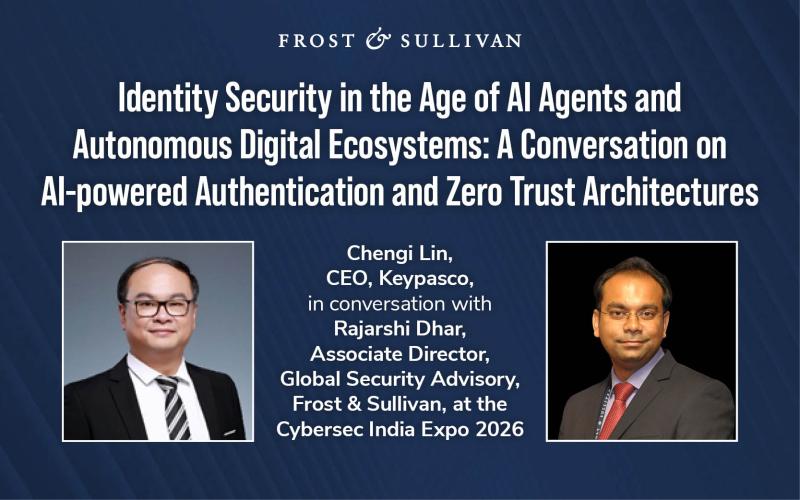
網路銀行原本只想完成一筆交易,卻先遇到密碼到期、重設與再次驗證,安全流程也可能成為使用上的負擔。Frost & Sullivan 的 Rajarshi Dhar 在社群分享這個觀察,並連結到他與我們執行長林正一(Chengi Lin)的身分安全訪談。
我們整理這場對談的三個重點,從日常登入體驗出發,思考 AI Agent 時代的信任如何建立。
以風險判斷取代反覆操作的摩擦
在訪談中,我們說明身分驗證如何結合裝置資訊、使用者行為與環境脈絡,判斷一次互動的風險。無密碼與適應式驗證的方向,是讓安全檢查更貼近實際情境,減少使用者反覆處理密碼的負擔。
讓零信任落實在每一次互動
可信任的互動需要同時理解身分、裝置與風險。我們在對談中分享裝置驗證、行為分析與雙通道架構的思考,說明驗證機制如何與服務流程配合,而不只依賴一組登入憑證。
從人員驗證延伸到 AI Agent
當 AI Agent 開始自行存取系統並與其他服務互動,企業也需要評估機器之間的身分與信任。這是訪談探討的發展方向,同樣需要把驗證與風險管理納入數位服務的設計。
我們期待讓安全與便利一起進步,將信任建立在互動脈絡中。完整對談也包含印度市場與合作生態系的討論,歡迎閱讀 Frost & Sullivan 原始訪談,或觀看原文中的訪談影片。
首圖來源:Frost & Sullivan 訪談圖卡,取自 Keypasco 轉發的原始社群貼文。本文為訪談重點整理。