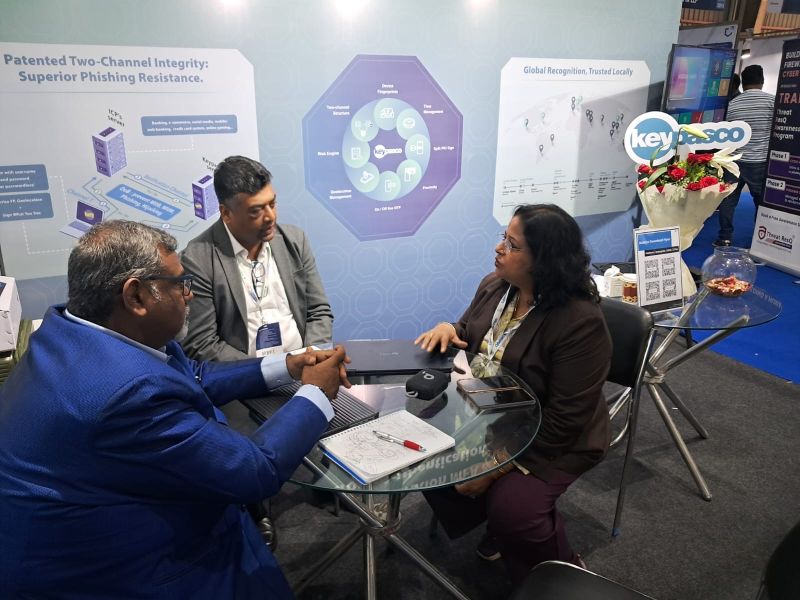
Keypasco 參與 CyberSec India Expo 2026,與現場企業領導者及來賓交流身分安全、無密碼驗證與零信任架構的實踐。感謝每一位蒞臨展位的朋友,讓我們有機會從實際的登入與存取需求出發,討論如何兼顧安全與使用體驗。
從密碼走向裝置信任
本次交流的核心,是讓身分驗證不再只依賴一組可被竊取或重複使用的密碼。Keypasco 分享如何透過專利裝置指紋技術,將身分驗證與使用者的裝置連結,為登入決策提供更多判斷依據。
減少對可重用憑證的依賴,是降低網路釣魚與憑證填充風險的重要方向。裝置識別與身分驗證需要一起考量,才能讓企業更清楚地評估「誰正在登入」以及「使用哪一台裝置」。
讓安全融入 VPN 與雲端登入流程
企業導入新的驗證方式時,也需要關注日常工作的便利性。展會中,我們分享無密碼驗證在 VPN 與雲端系統登入情境中的應用方向,討論如何減少登入摩擦,讓安全流程更貼近使用者的工作方式。
對企業而言,評估身分安全方案不只是比較驗證步驟,也需要檢視既有系統的整合需求、裝置管理方式與存取政策,讓導入規劃符合實際環境。
以身分與裝置為基礎,交流零信任實踐
來毅數位創辦人林政毅先生也與企業領導者就零信任架構的實踐進行交流。我們希望透過這些對話,讓身分安全從技術功能的討論,延伸到企業如何建立與維持數位信任。
對 Keypasco 而言,無密碼驗證、裝置識別與零信任是相互連結的議題。從登入環節建立更完整的判斷依據,有助於企業規劃符合自身需求的安全存取流程。
延續展會對話
再次感謝 CyberSec India Expo 2026 的所有來賓。如果您正在評估企業的身分安全策略、VPN 或雲端登入流程,歡迎與 Keypasco 團隊交流,一起探索適合組織的無密碼驗證與零信任導入方向。