密碼正在死去。
每年數十億筆帳號憑證在暗網流通,釣魚攻擊的手法因為AI的加持變得越來越難以辨識,即便是啟用了簡訊驗證碼的企業,也頻頻在新聞中看到自己的名字出現在資料外洩事件裡。問題已經不是「要不要加強身分認證」,而是「怎麼做才真的有效」。
這個問題,Keypasco思考了三十年。
一切從一台電話開始
1990年代,當大多數人還在排隊跑銀行辦匯款,Keypasco的前身瑞典Todos Data System AB已經在做一件當時看來超前的事:把智慧晶片卡讀卡機整合進ISDN電話,讓用戶在家裡就能透過封閉的數位線路完成銀行交易,不需要電腦,不需要網際網路。
這比網路銀行普及整整早了十年。
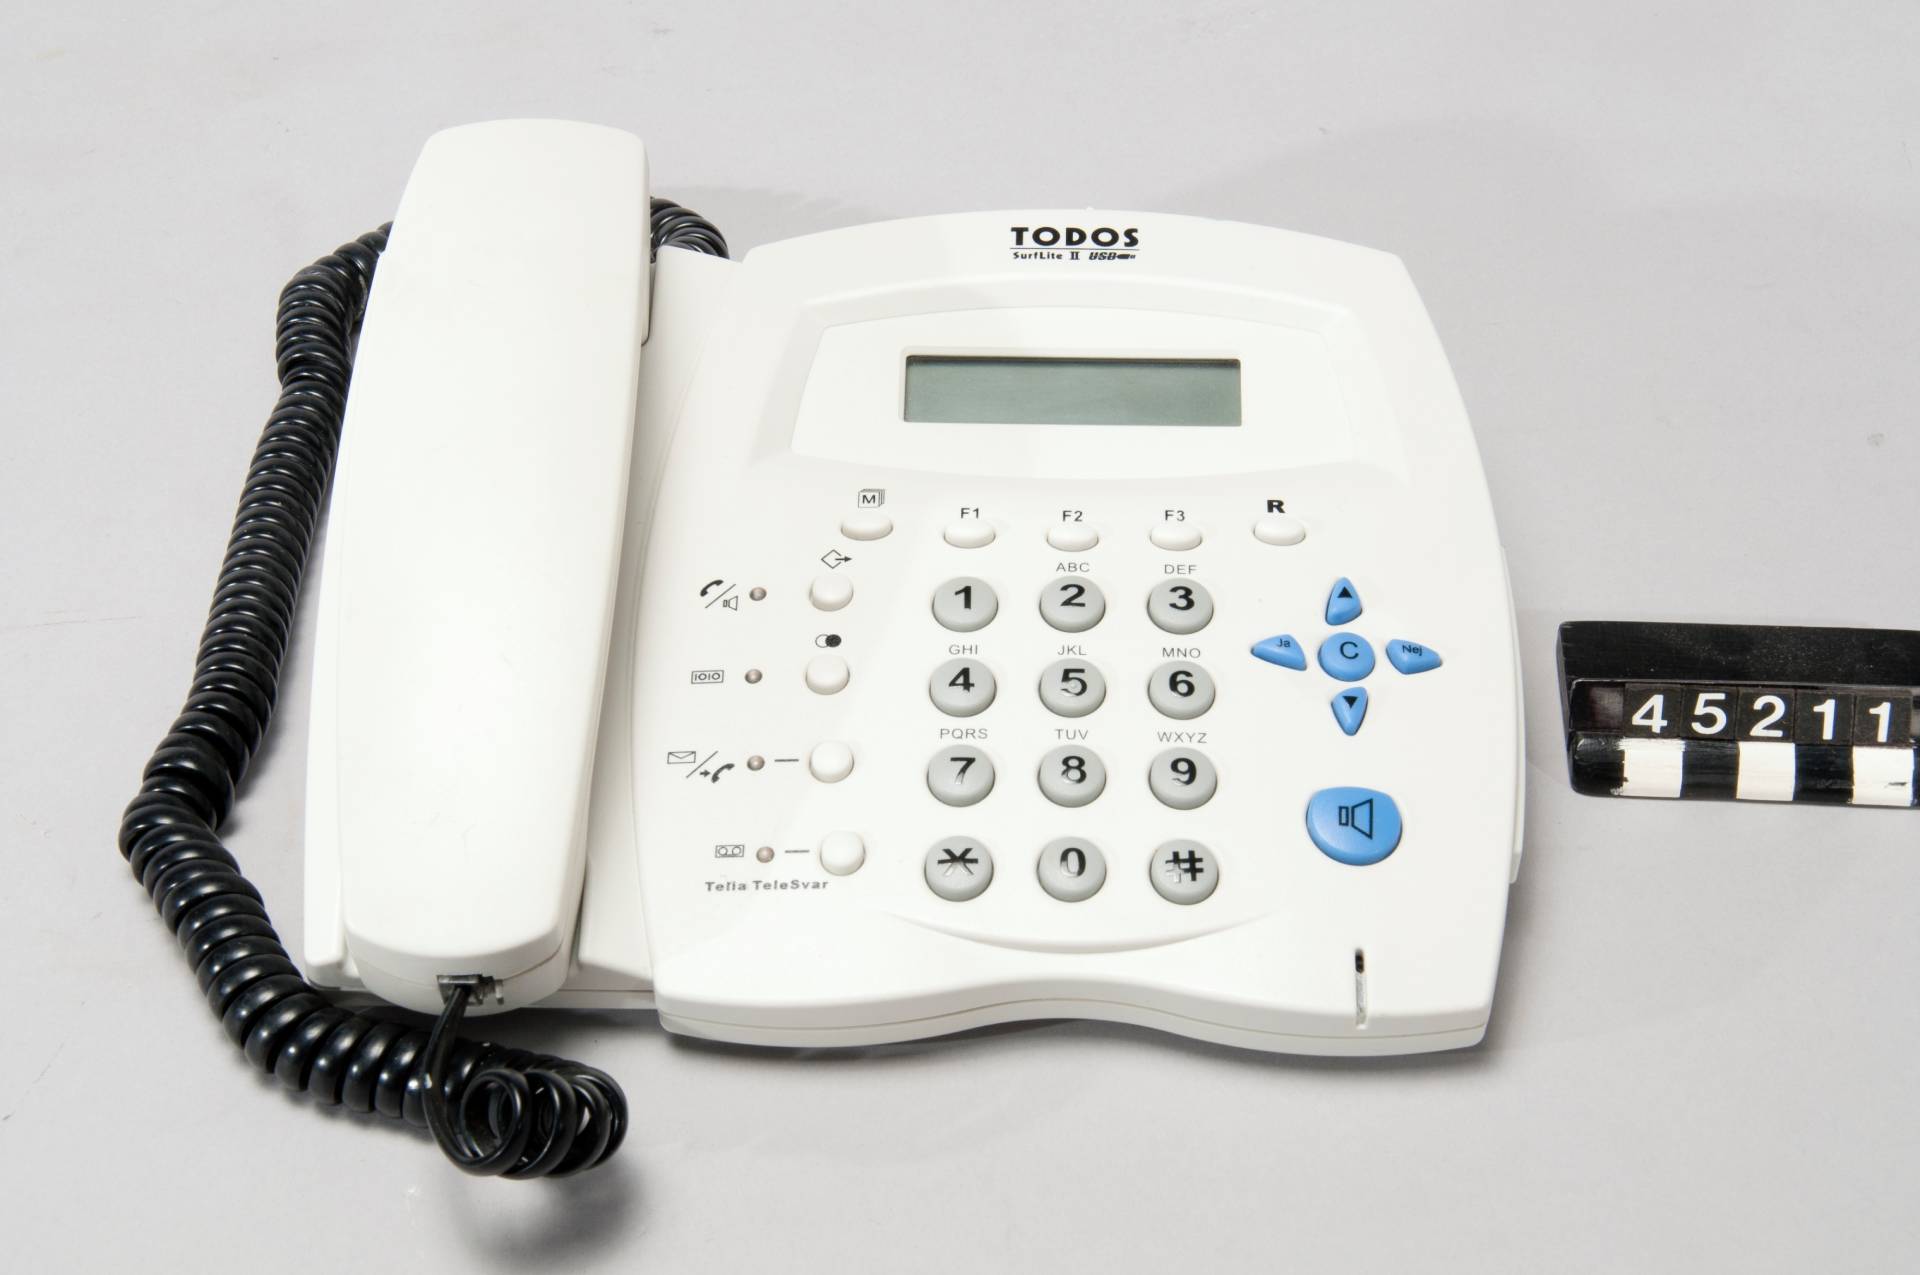
圖片來源:Tekniska museet / DigitaltMuseum Todos SurfLite II USB,館藏編號 TEKS0045211
Todos SurfLite II USB 由瑞典 Todos Data System AB 研發,為 Telia Duocom ISDN 服務的配套終端設備。機身整合電話、ISDN 數據機與智慧晶片卡讀卡機三項功能,用戶可透過側邊卡槽插入銀行晶片卡,直接在電話上完成身分驗證與金融交易,無需電腦或網際網路。大量供應予瑞典國家電信局 Telia 及挪威電信局 Telenor,於全國門市販售。現由瑞典政府資助的技術博物館(Tekniska museet)典藏, 成為瑞典科技發展歴史的一個見証。
到了2000年代,Todos為荷蘭ABN AMRO開發的e.dentifier2,讓PIN碼和交易確認都在裝置本身完成,就算電腦被植入惡意程式,攻擊者也拿不到任何有用的東西。這個設計理念,正是今天硬體安全金鑰的前身,安全上仍然勝於一般沒有鍵盤及小螢幕的硬體金鑰。
這段歷史不是為了懷舊。它說明了一件事:真正的安全創新,從來都是從理解威脅本質開始,而不是從追求流行開始。
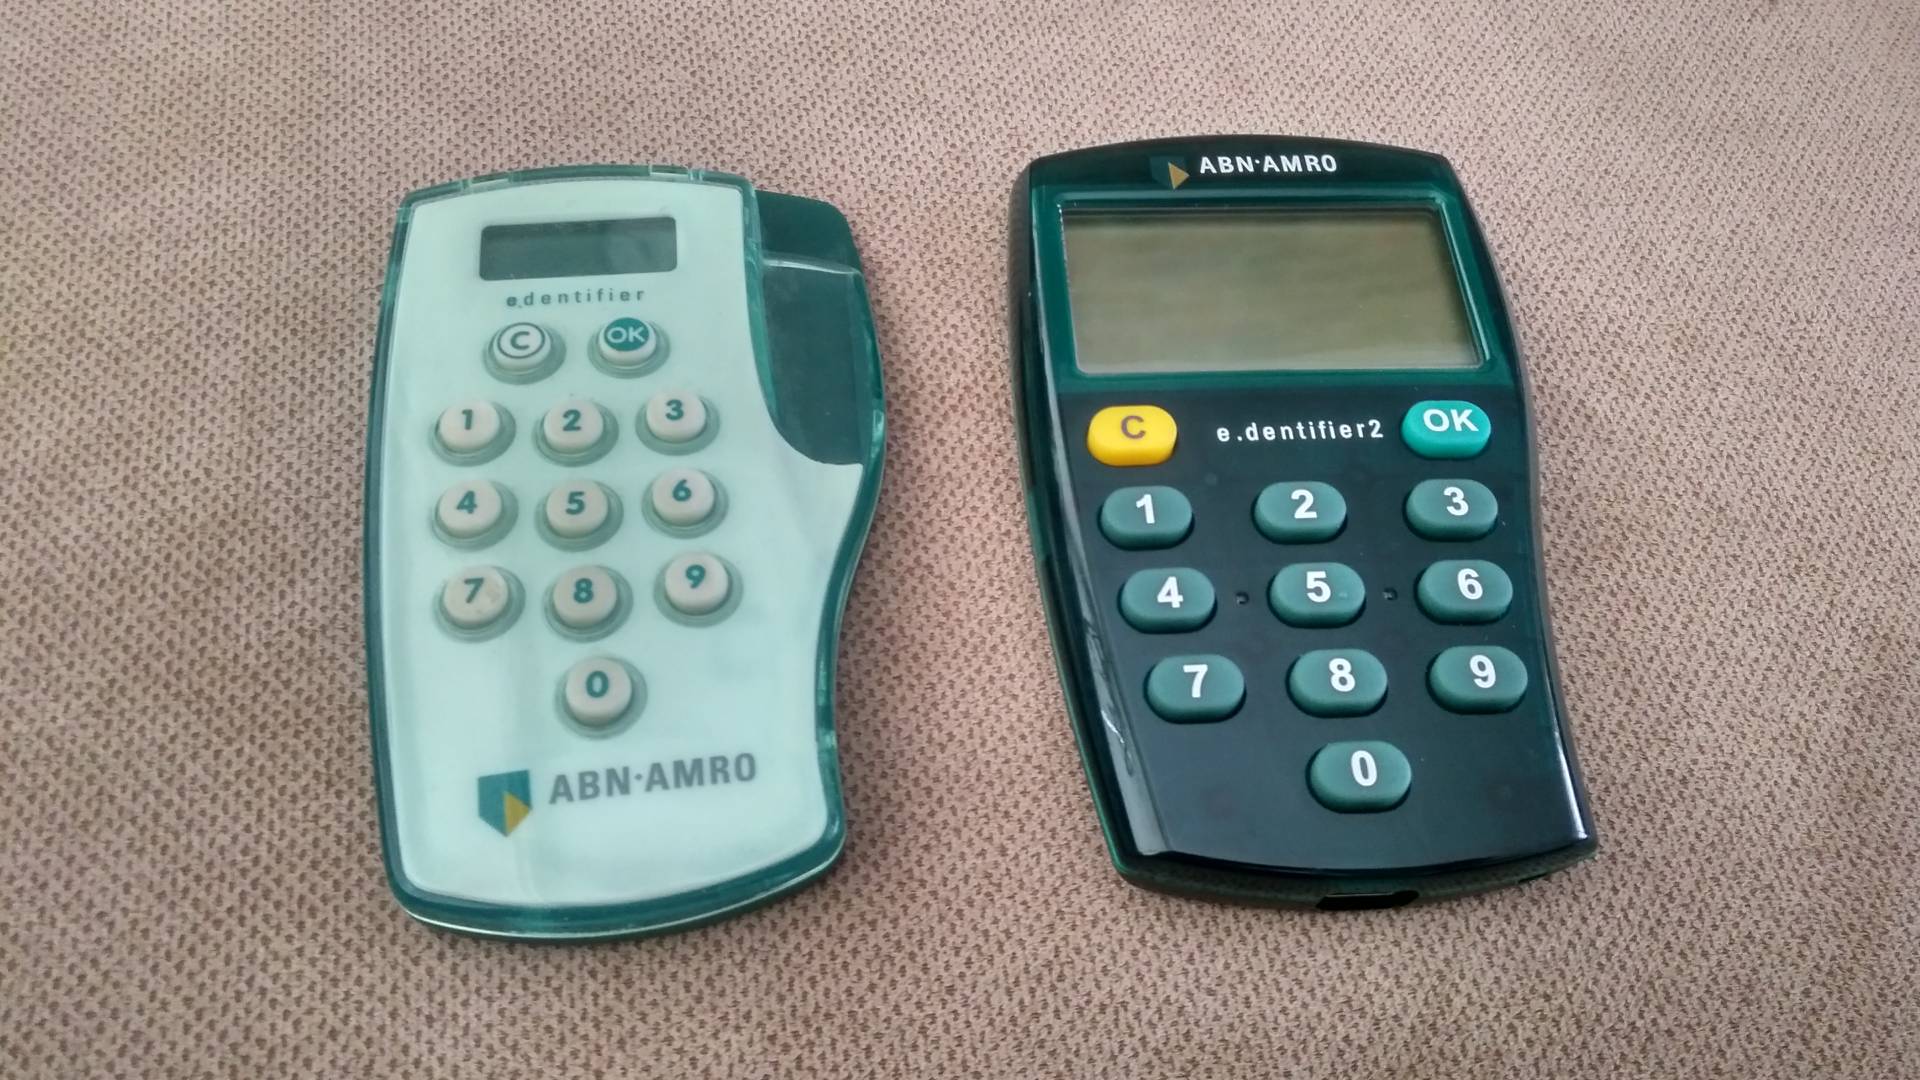
圖片來源:ABN AMRO e.dentifier2 / Wikimedia Commons / CC BY-SA 4.0

2012年,帶著這份執念來到台灣
來毅數位科技成立於2012年,以Keypasco品牌將三十年累積的身分認證技術帶入行動時代。總部在台灣,研發團隊橫跨台灣與瑞典,在荷蘭、日本、美國、印度設有營運據點,通路夥伴遍及全球20多個國家。
但規模不是重點。重點是我們從一開始就選擇了一條比較難走的路:不買現成技術,只做自主研發;不跟風做硬體token,只做純軟體架構。
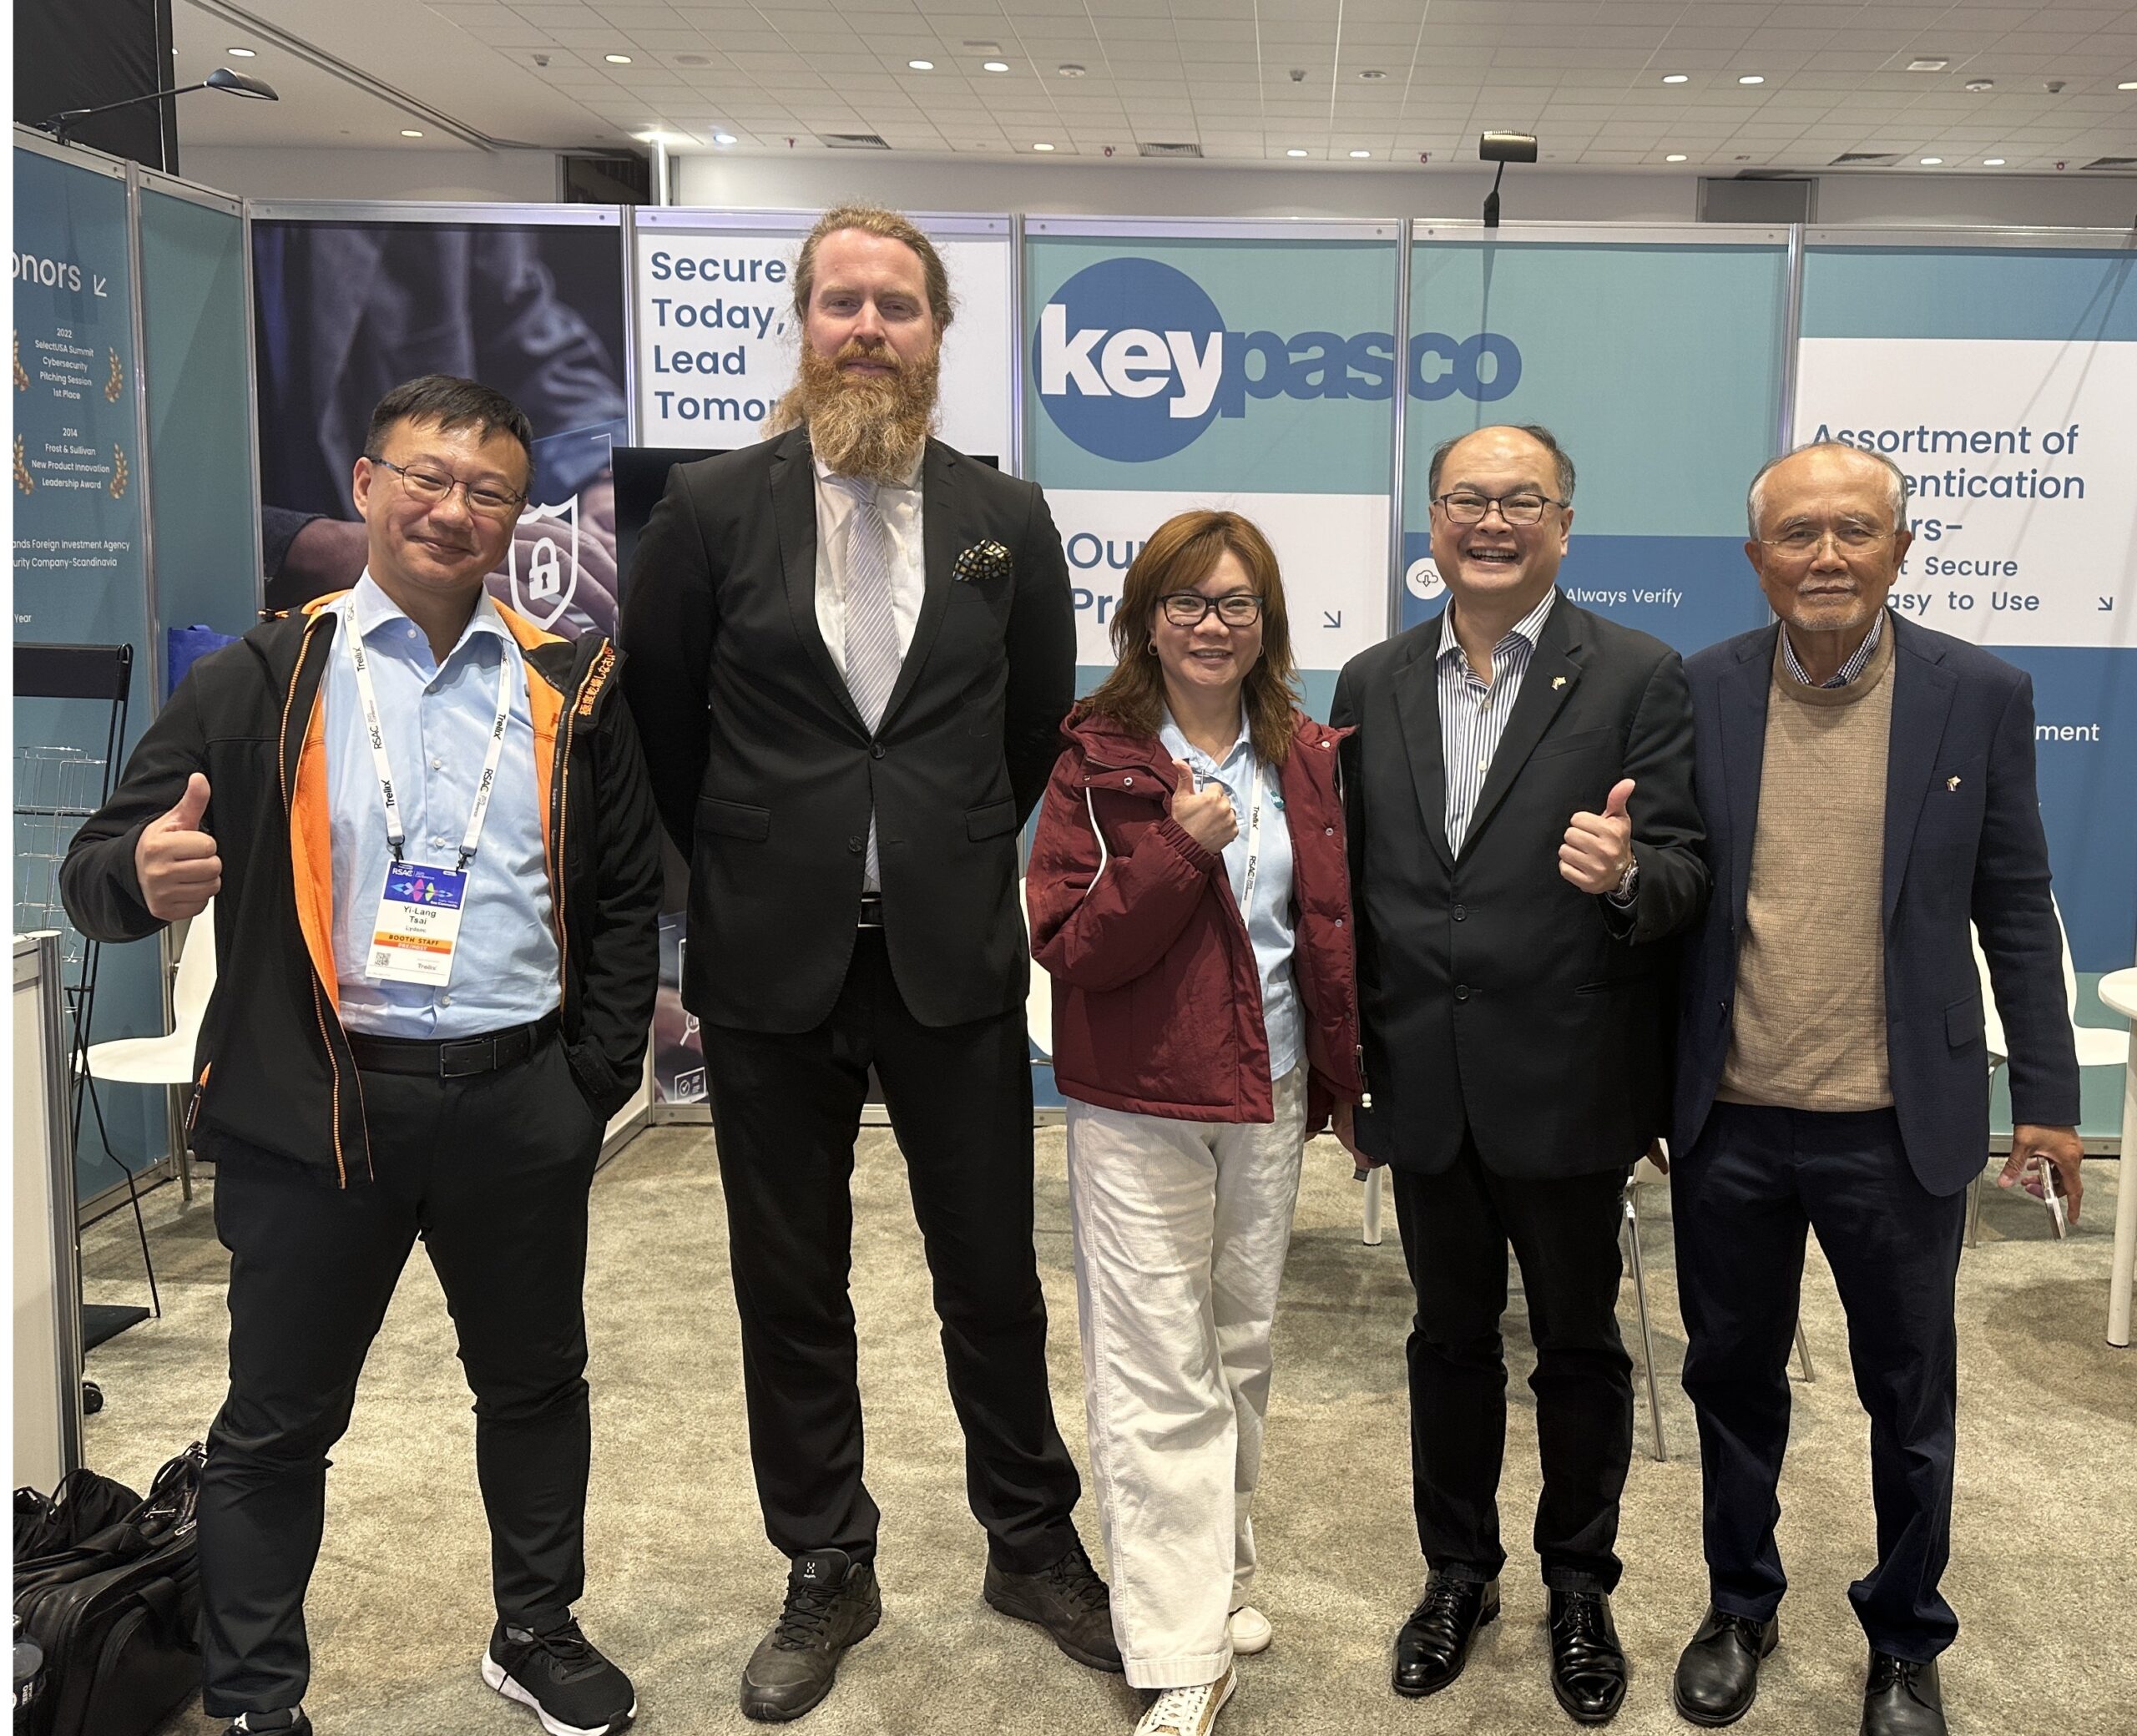
照片說明:由左至右依序為 Keypasco 現任台灣區總經理蔡一郎、資深產品經理 Lars Andren、Keypasco 總部總經理林欣怡、Keypasco 創辦人暨總部董事長林政毅,以及 Todos Data System AB 創辦人林茂聰(現任 Keypasco 資深副總)。
兩個問題,兩個答案
在設計Keypasco的核心技術時,我們問了自己兩個問題:
第一個問題:為什麼中間人攻擊這麼難防?
因為登入與驗證走的是同一條通道,駭客只要成功介入,就能攔截甚至竄改傳輸內容。你輸入的資訊,可能早已在過程中被悄悄修改,而你卻毫無察覺。最終你確認的,不是自己原本的操作,而是駭客重新包裝後、刻意讓你看見的內容。
而答案是雙通道認證架構,把登入通道和認證加密通道完全分開。兩條路走,一條被截走,另一條的驗證仍然無法偽造。這套獨家專利架構能有效防堵中間人攻擊、瀏覽器中間人攻擊與釣魚詐騙,目前已為全球數千萬用戶提供保護。
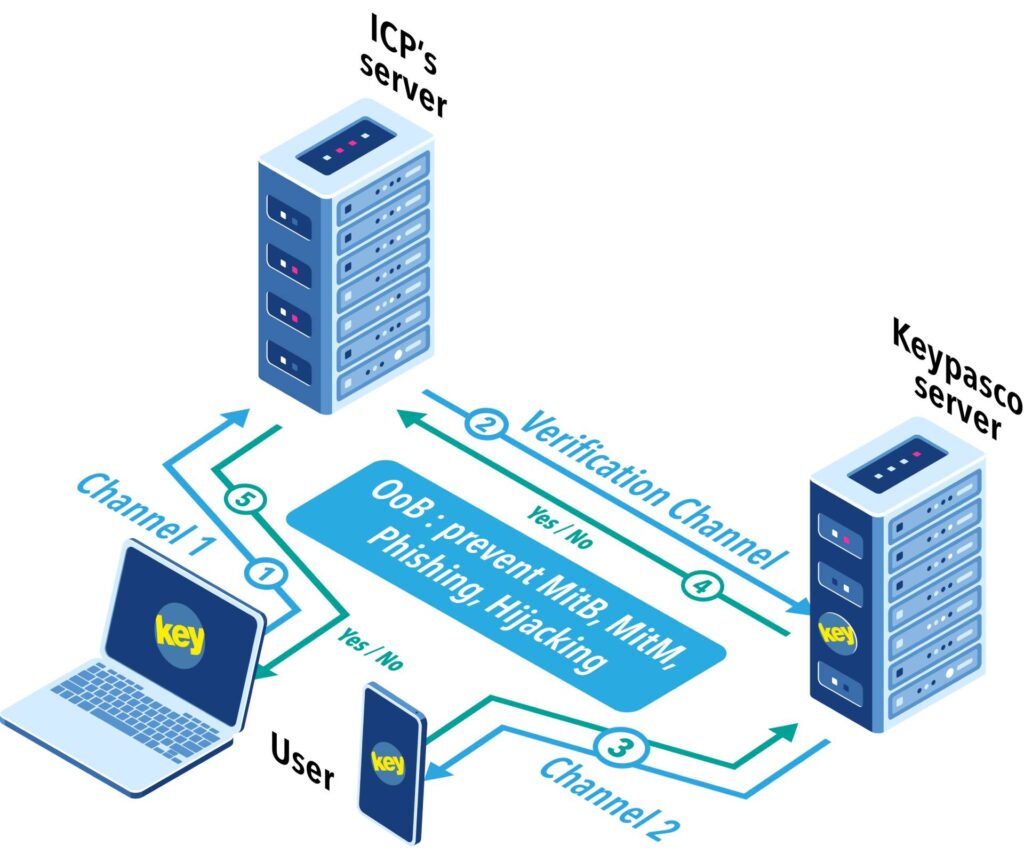
Keypasco 雙通道架構示意圖
第二個問題:密碼之外,什麼是最難偽造的東西?
不是簡訊驗證碼(可能被攔截或劫持),不是推播通知(可能被誘導誤按或遭濫發攻擊),而是你的裝置本身。
Keypasco的設備指紋技術,透過參考多項硬體特徵值產生唯一識別,相同廠牌型號的手機不會有相同的指紋,系統更新不會改變它,就算帳號密碼全數外洩,沒有通過設備驗證,攻擊者依然無從登入。簡單一句話:世界上沒有任何人能夠在其他電腦或手機上,只靠你的密碼登入你的銀行帳號並進行轉帳。
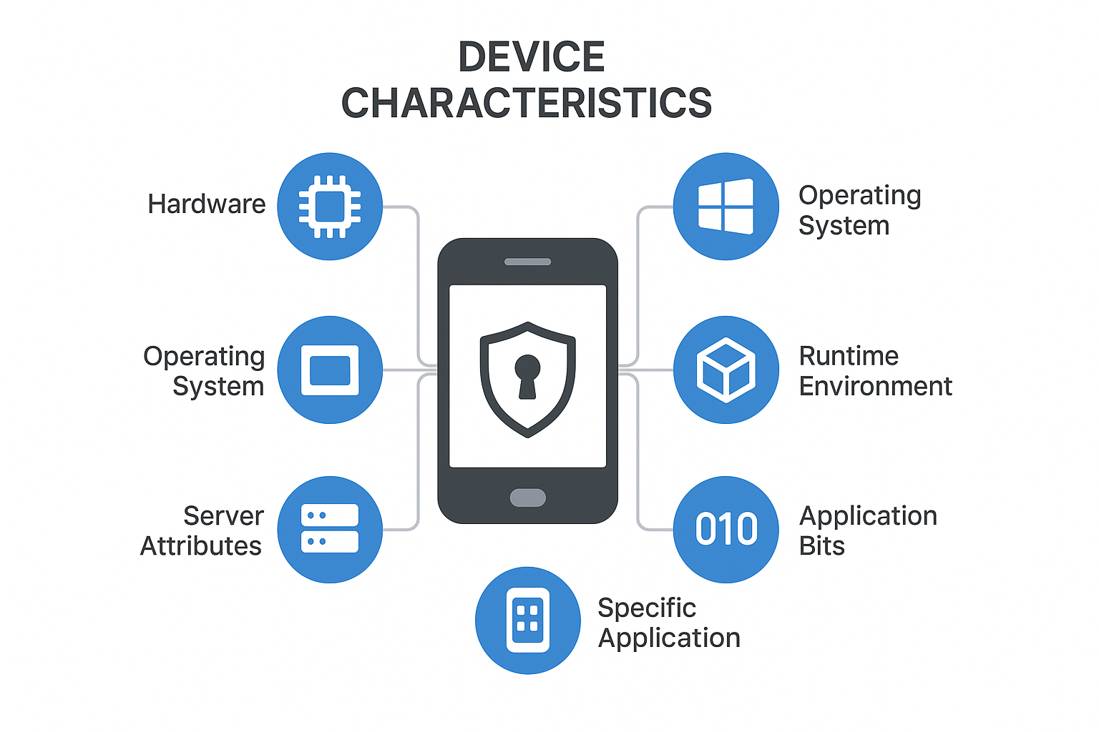
Keypasco 設備指紋示意圖
台灣金融與公部門的選擇
技術好不好,市場會說話。
Keypasco目前已成功導入台灣中央政府機關、金融體系與高科技製造業等,成為各類高規格場域身分認證的核心防線。從需要嚴格合規的金融交易,到講求效率又不能妥協安全的政府數位服務,Keypasco在不同產業的實際落地經驗,是技術成熟度最真實的證明。
而Keypasco的底氣,來自三十年的技術積累。根植於瑞典的研發血統、橫跨台瑞兩地的工程團隊,讓Keypasco得以持續在國際舞台上與頂尖對手同場競技。目前已在全球16國取得6項發明專利,服務版圖涵蓋美洲、歐洲、亞洲,累積超過千萬名終端用戶,並通過SOC 2 Type II國際認證,符合歐美金融服務、醫療與雲端服務產業對供應商最嚴格的資安標準。這份國際佈局持續擴張,2026年Keypasco更正式進入澳洲市場,將服務延伸至教育產業。
MFA不是只有一種長相
進入澳洲校園市場,讓Keypasco面對了一個其他產業少見、卻在教育場域極為普遍的挑戰:學生被禁止用個人手機。
這是真實存在的場景限制。醫院的第一線護理人員需要快速在多台共用電腦間切換;工廠的作業員在禁止攜帶個人裝置的廠區輪班;學校裡的學生,使用的是學校統一配發或管理的設備,而非自己的手機。
Keypasco的解答是:讓學生無需使用個人手機,直接在學校提供的電腦上完成MFA身分驗證登入。這個案例背後代表的,是Keypasco對「可信任裝置」的一個核心主張:MFA應該綁定的,是因應不同使用場域的可信任裝置,個人手機是其中一種,學校或企業統一管理的設備同樣可以是。
真正具備彈性的身分認證方案,應該能適應不同場景,這正是Keypasco純軟體架構一直以來的核心優勢,也是我們能夠跨足金融、政府、製造、醫療、教育等多元場域的關鍵所在。
延伸閱讀:來毅數位助力澳洲學校解決資安難題! 打造銀行等級校園身分認證防護
下一步:當AI成為攻擊者最強大的武器
威脅的演進從未停歇,而生成式AI的崛起,正在讓攻擊的門檻以前所未有的速度下降。
過去需要精心設計的釣魚郵件,現在AI幾秒內就能生成,語氣、風格、甚至細節習慣都能完美模擬你最信任的同事或主管。Deepfake技術讓聲音和臉孔不再是可信的身分依據,你在視訊電話裡看到的臉、聽到的聲音,可能都是即時合成的假象。AI還能根據社群媒體與外洩資料庫預測密碼組合、自動比對大量帳密尋找可登入帳號,甚至大規模個人化地發動社交工程攻擊。這些過去需要大量人力的手法,如今都可以全自動執行。更值得警惕的是AI Agent的興起:自動化的攻擊程式能夠在無人監控的情況下,持續嘗試、學習、調整,對企業的身分驗證系統發動大規模、高頻率的滲透。
在這樣的環境下,「你知道的密碼」和「你收到的驗證碼」已經遠遠不夠。身分認證必須從「登入那一刻的驗證」,演進成「每一個行為的持續評估」。
面對這些趨勢,Keypasco秉持著從Todos時代延續至今的信念,威脅在演進,我們的研發就不能停下來。我們持續深耕裝置可信度、情境風險分析與行為異常偵測等技術方向,不是為了追流行,而是因為我們相信:數位世界的安全,必需被認真對待。
三十年後,我們還在問同一個問題
從1990年代的ISDN智慧卡電話,到2026年的 MFA多因素身分認證解決方案,Keypasco一直在回答同一個問題:
如何讓對的人,以最人性化的方式,進入該進入的地方,完成該做的事;同時讓不該進入的人,永遠無法跨越界線,去做未被允許的事。
這個問題沒有終點。但我們很慶幸,我們從三十年前就開始想這件事。