從舞台上的身分安全分享,到展位前的面對面交流,Keypasco 在 Taiwan EXPO in the Philippines 帶來同一個核心提問:當企業的數位工作由人員、裝置與 AI Agent 共同完成,信任應該如何建立,又如何在每一次操作中延續?
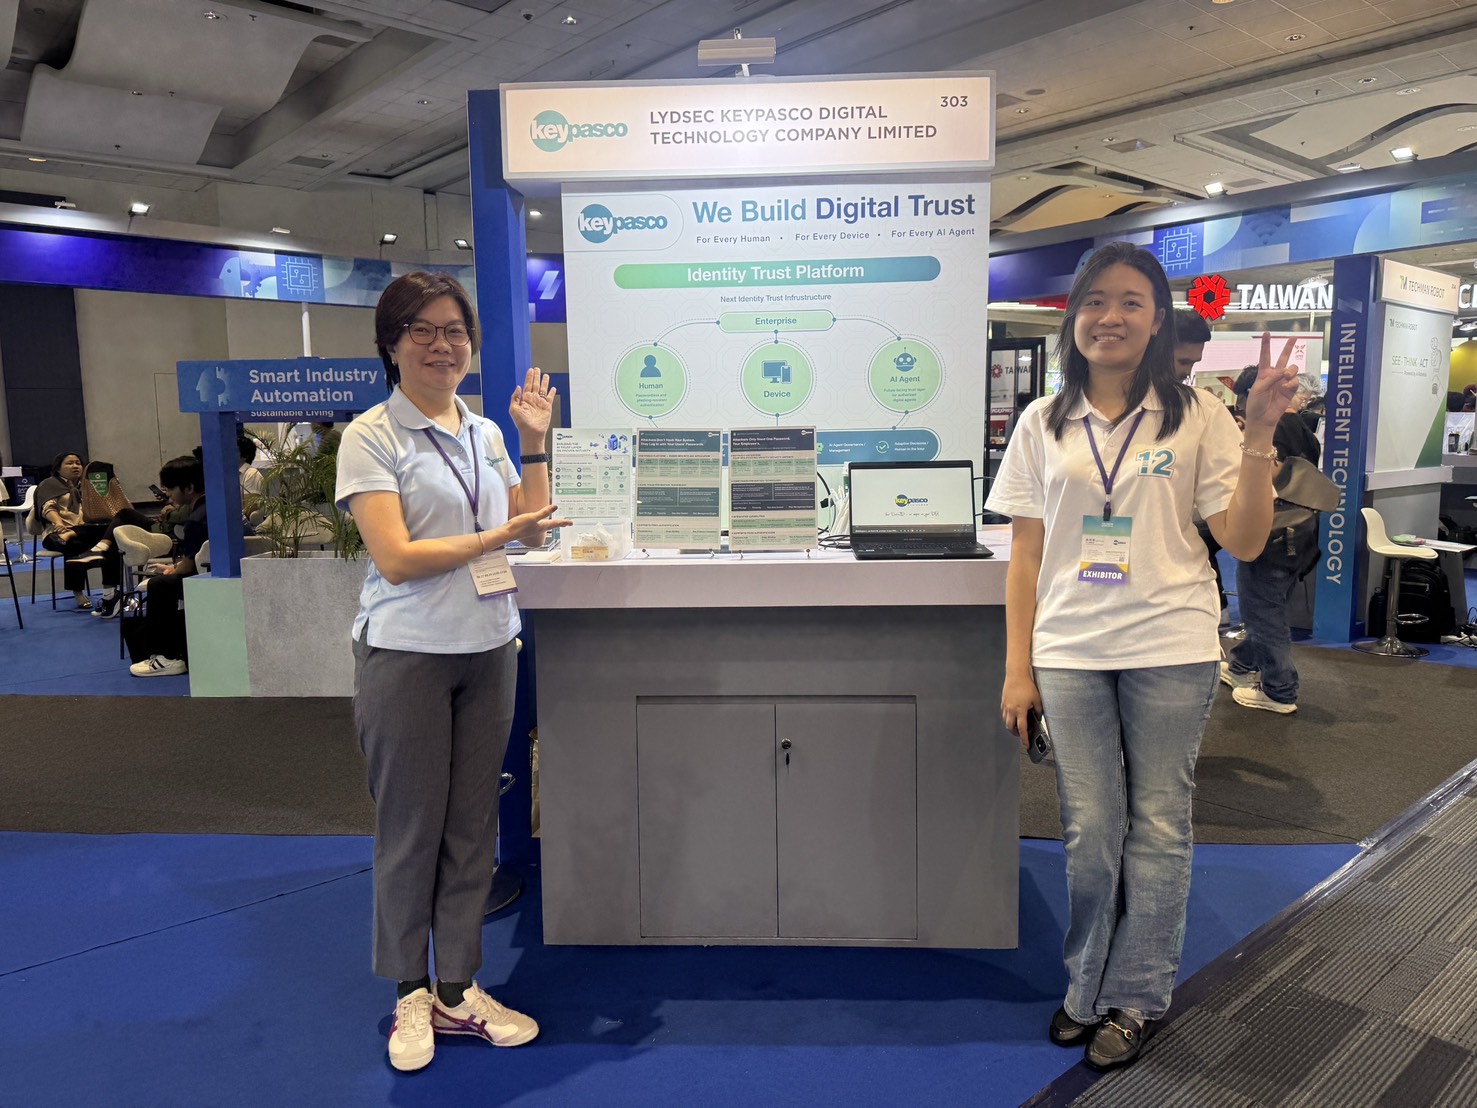
以「We Build Digital Trust」為主題,我們在馬尼拉展示人員、裝置與 AI Agent 之間的身分信任關係。這次參展的影像,也記錄了團隊如何透過簡報、展板與現場說明,將數位信任帶進更具體的討論。
從舞台到展位,讓身分安全更貼近應用
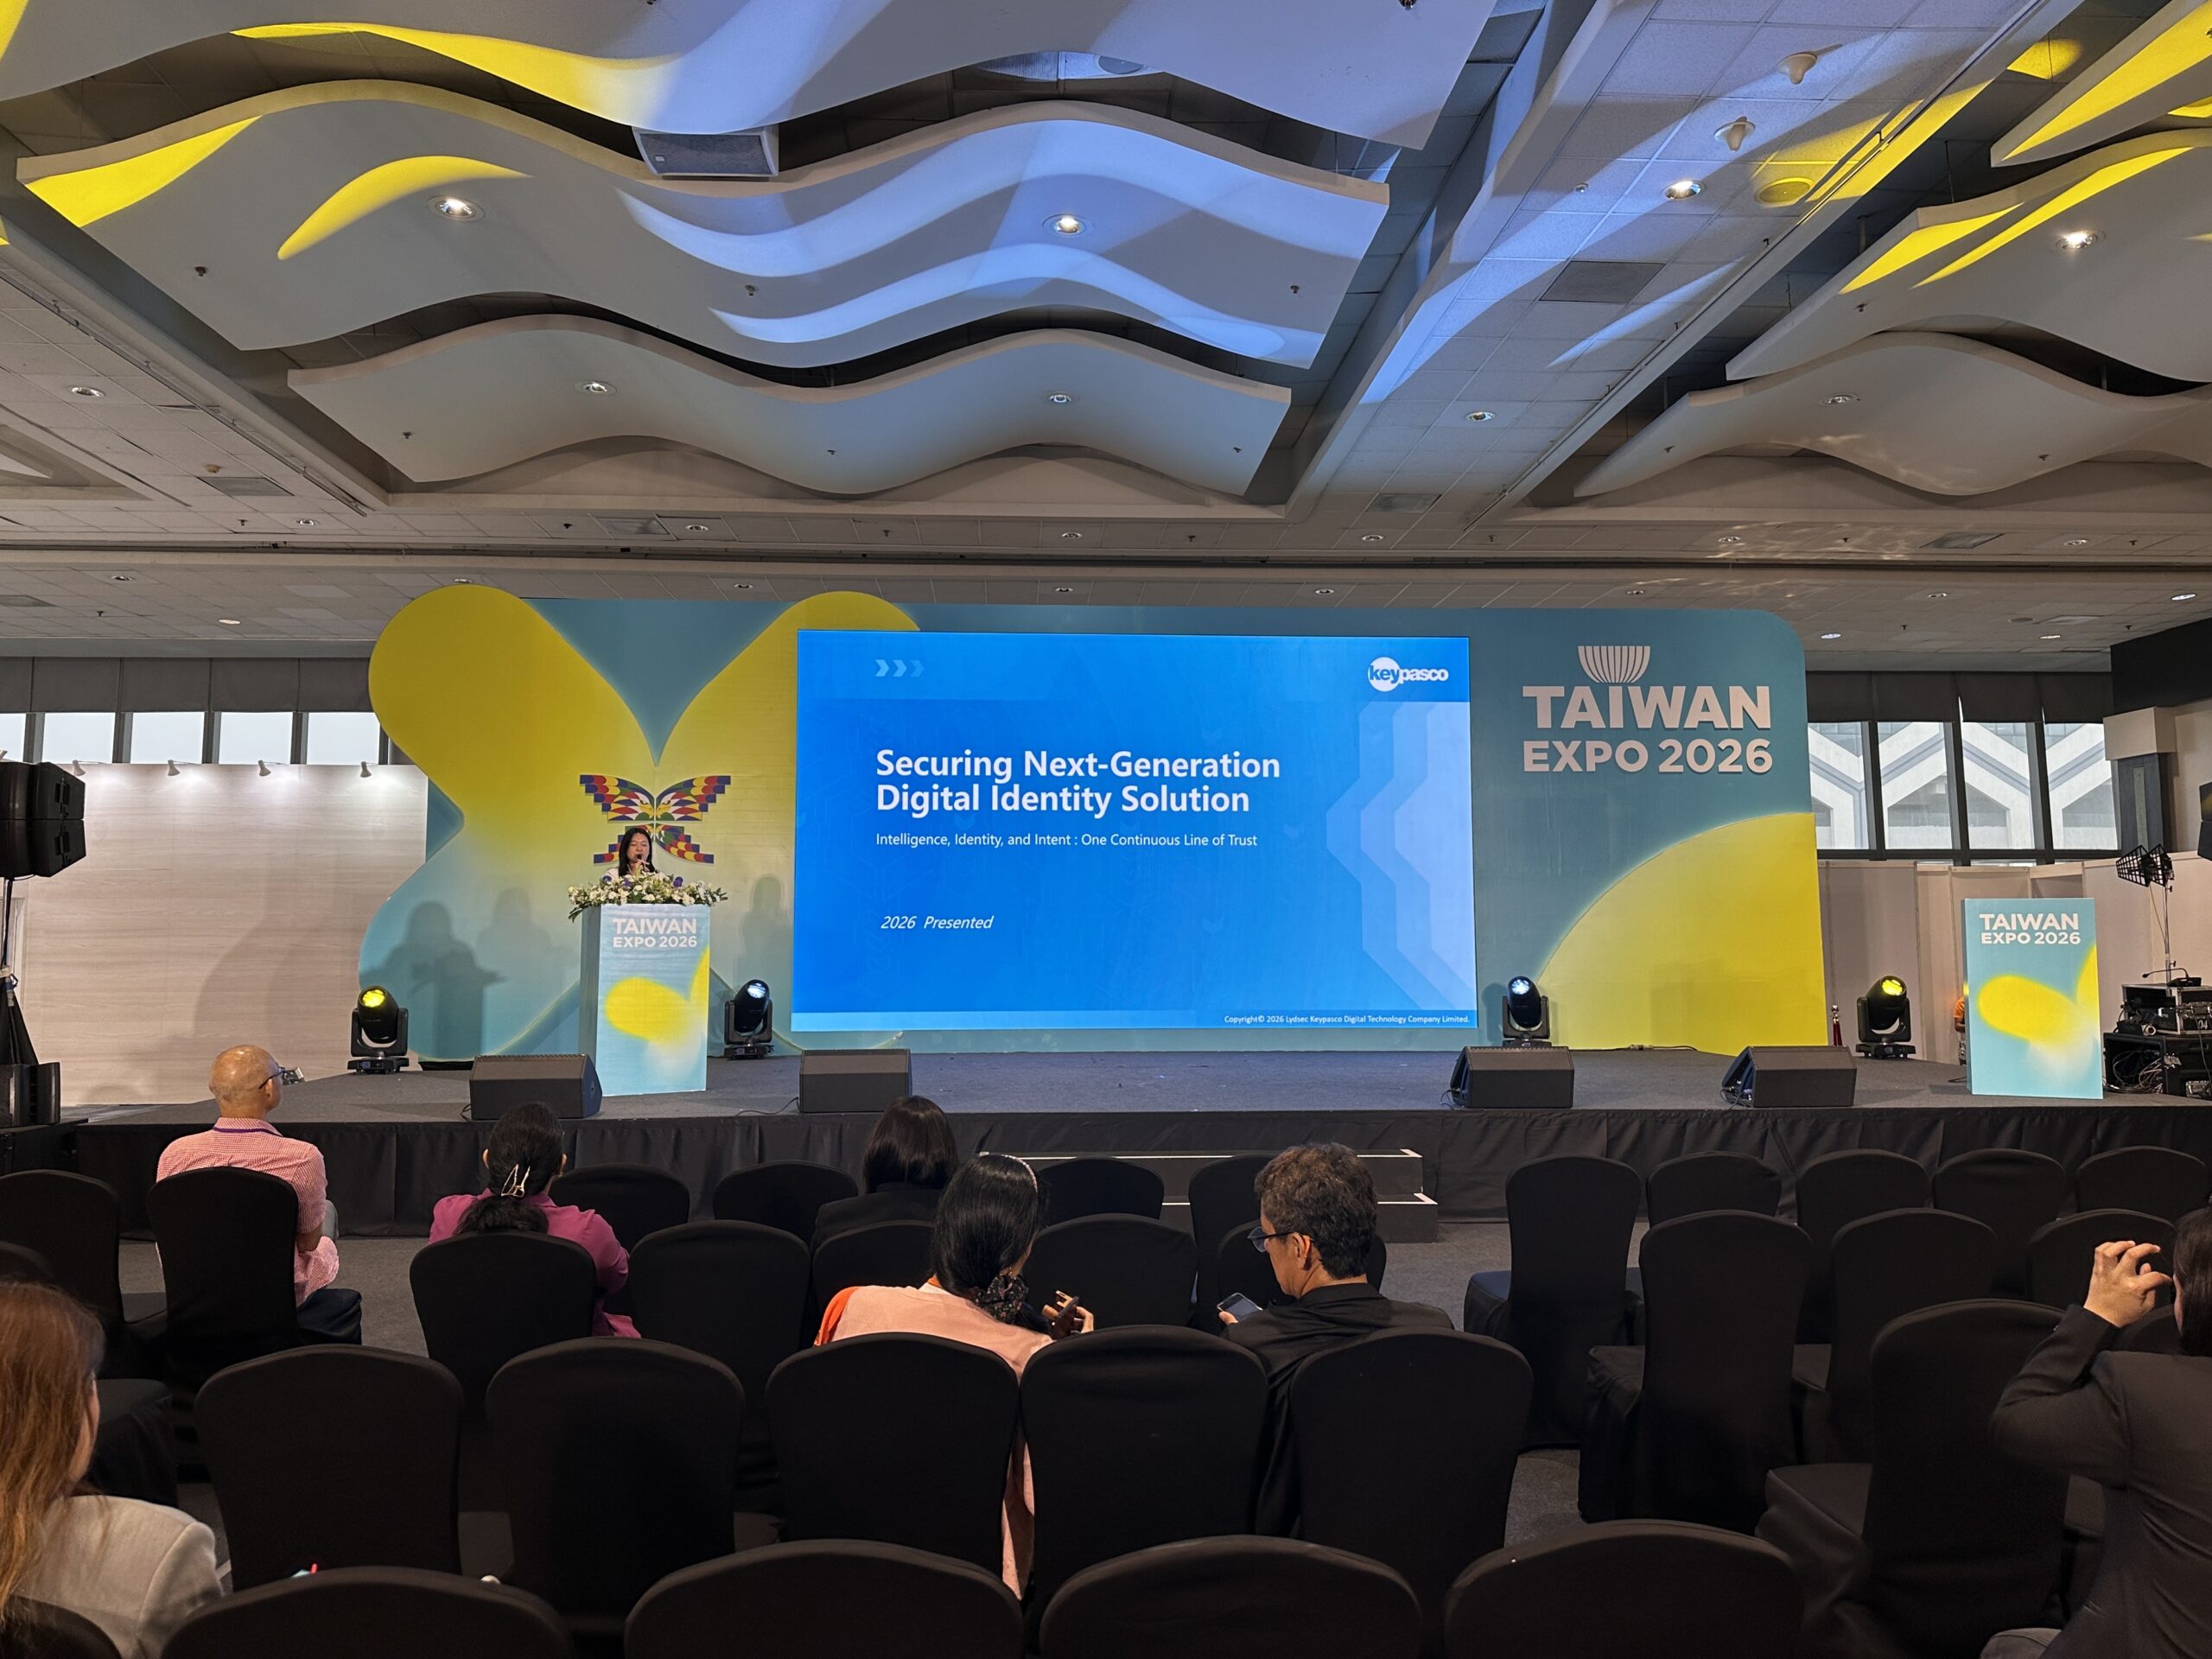
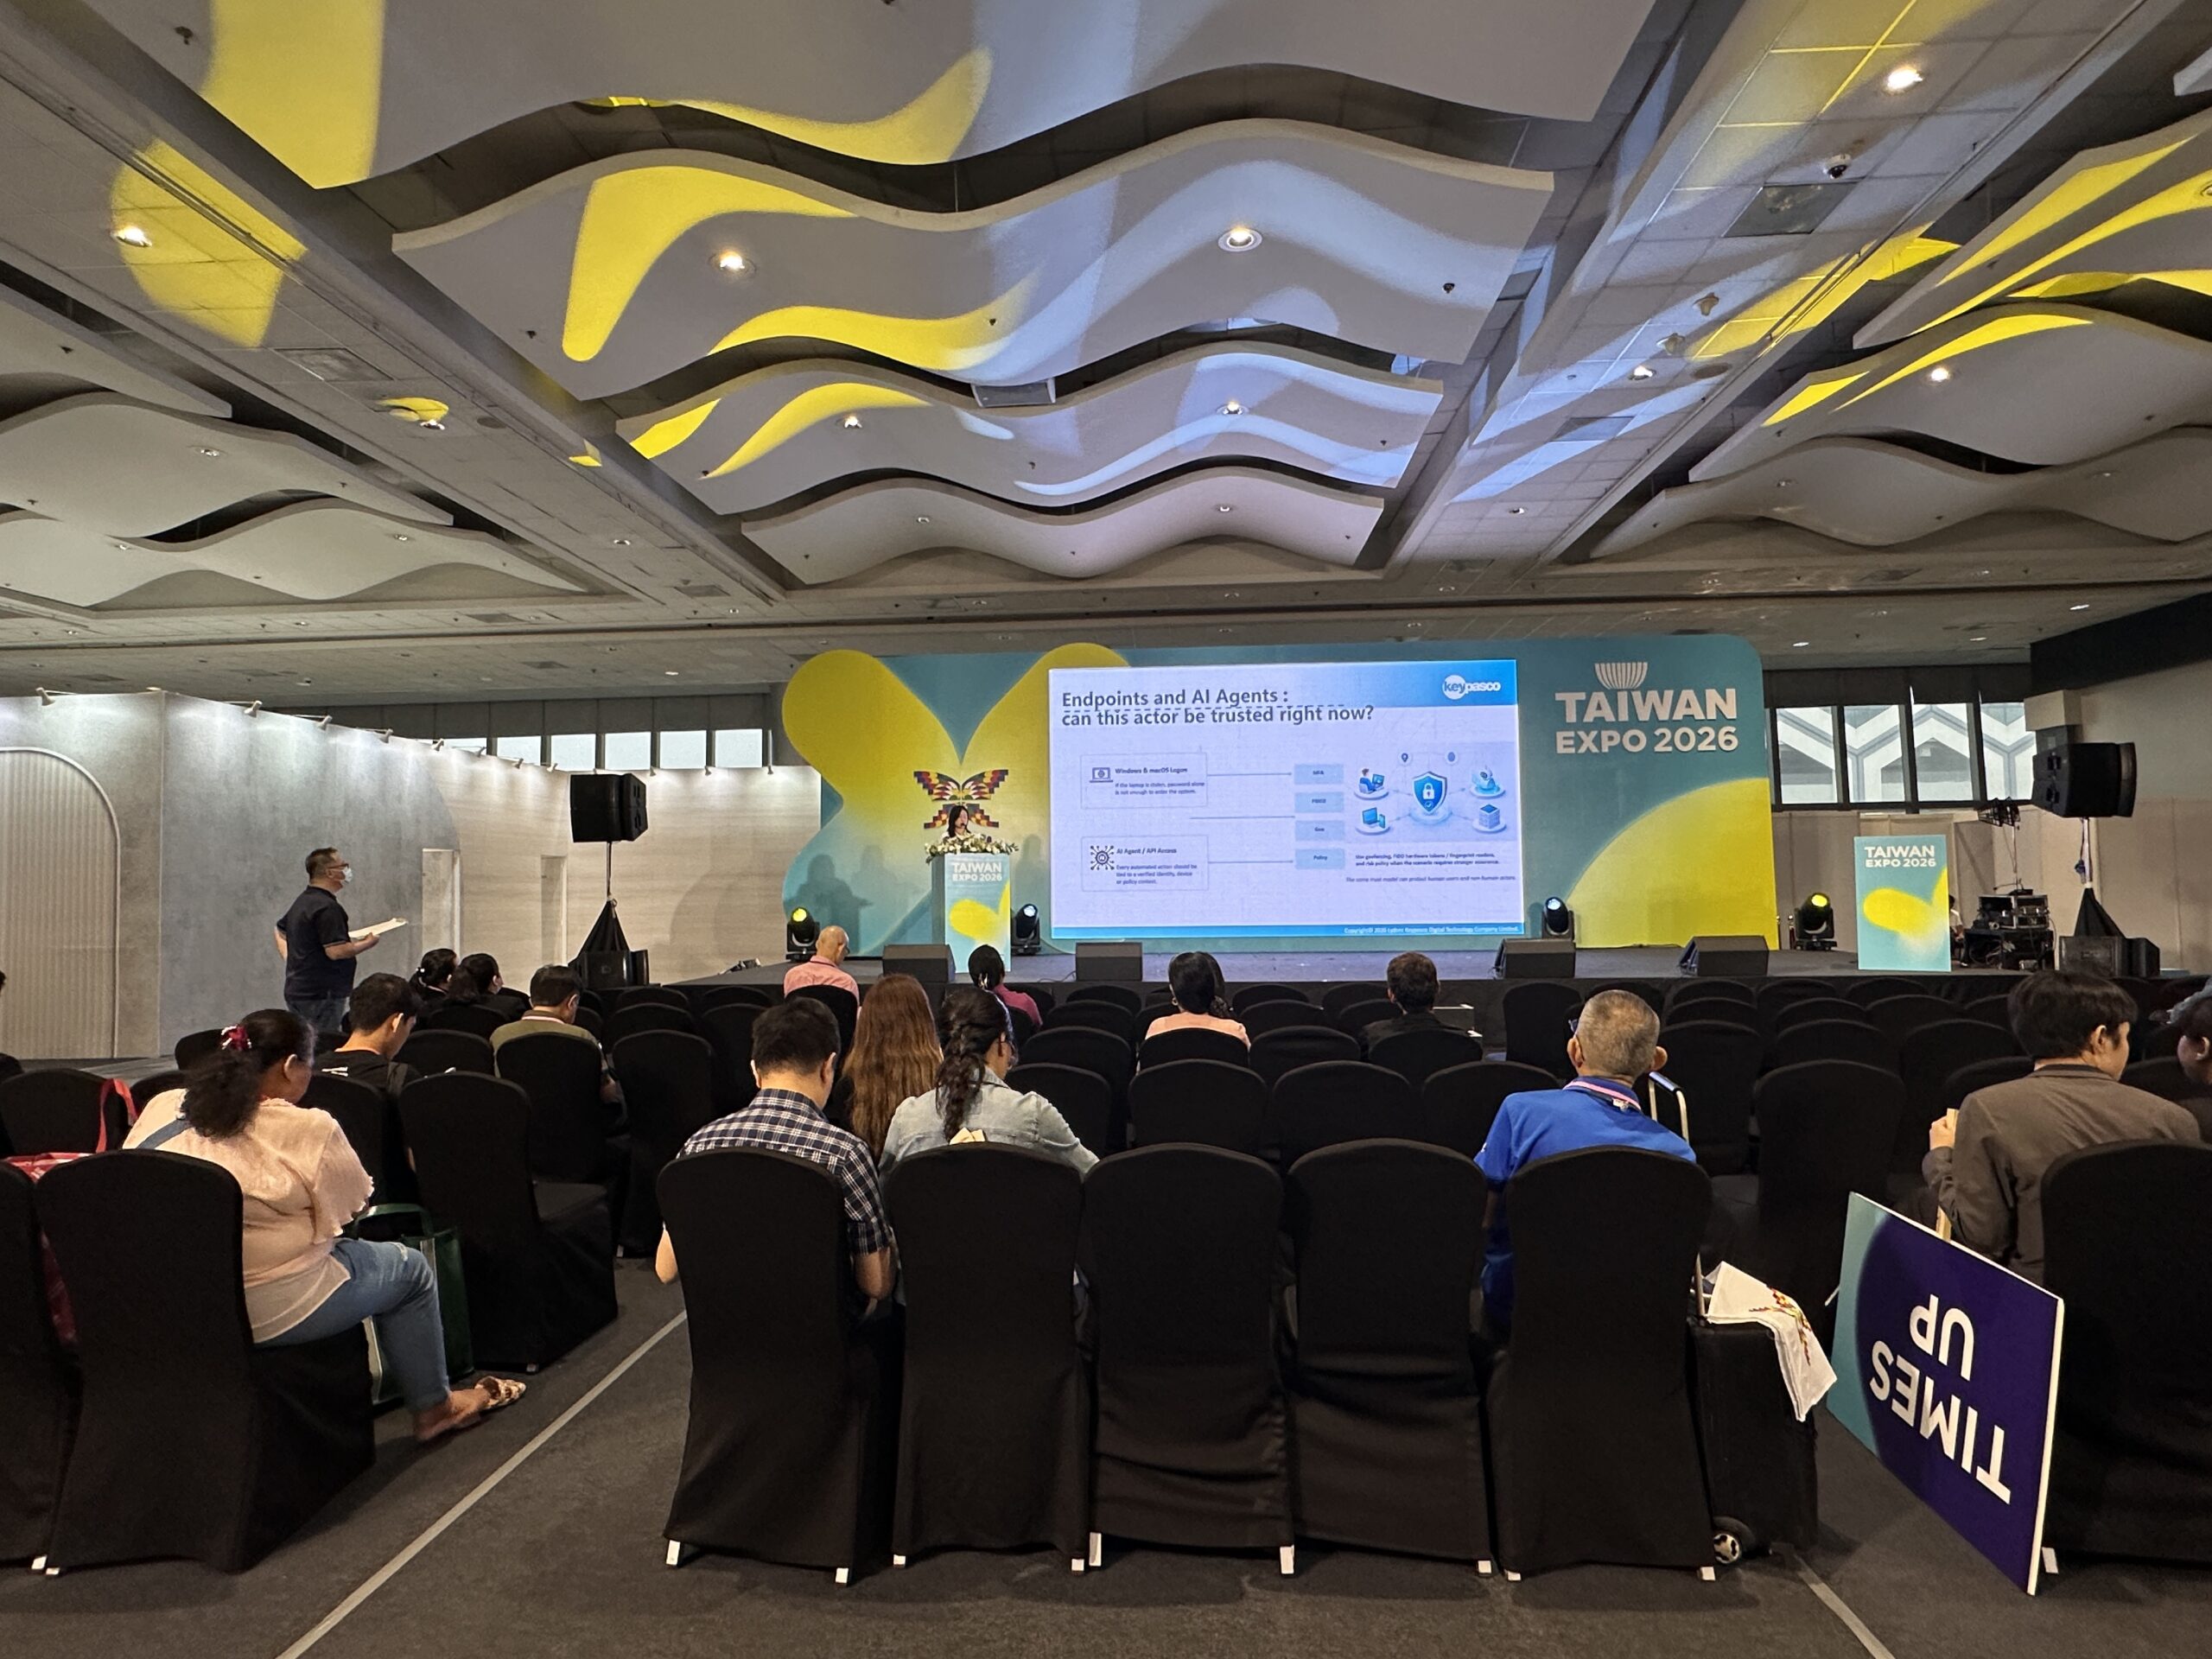
舞台分享以「Securing Next-Generation Digital Identity Solution」為題,將數位身分安全帶到展會現場。簡報中,從單一因素驗證、MFA 到 Zero Trust 的演進,以及端點與 AI Agent 是否仍值得信任的問題,串起了這次展示的主軸。
回到展位,團隊透過產品資料、螢幕展示與來賓交流,讓抽象的身分信任有了可以對照的畫面:企業需要管理的存取主體,正在從人員延伸到裝置與能執行任務的代理。
AI Agent 治理:讓每一次代理行動都有依據
AI Agent 能夠讀取資料、呼叫工具並代替人員執行任務,也讓授權與責任的邊界更值得關注。代理代表誰、能使用哪些資料、可以做到哪一步,以及何時需要人員介入,都是企業規劃治理時需要釐清的問題。
把這些問題落實到制度,可以從可識別的代理身分、明確的管理責任人,以及依任務限制的權限與有效期間開始。當任務完成或需求改變,相關權限也應有到期、撤銷與重新授權的機制;授權與操作紀錄則提供後續追溯的依據。
例如,彙整報表的代理可以取得指定資料的讀取權限;若下一步要修改原始紀錄或寄送資料至外部,便需要重新評估授權範圍。這樣的治理設計,讓自動化的每一步都能對應清楚的責任與業務需求。
以 ZTA 延伸信任,從登入走向持續的存取判斷
零信任架構(Zero Trust Architecture,ZTA)提供一個重要的思考方向:不能只因存取請求來自內部網路,就自動給予信任。企業需要依身分、目標資源、裝置狀態與相關風險作出存取決策。
當這個思路延伸到 AI Agent,關注點也包括執行中的權限是否仍然適當。若代理要求新的敏感資源、超出原定任務,或執行環境出現異常,就應依政策重新判斷,必要時限制操作或引入人工確認。AI Agent 治理界定責任與規則,ZTA 則為其中的存取控制提供架構。
把展會交流,延續成下一步的合作
這次參展,舞台分享與展位交流共同呈現了 Keypasco 的關注方向:讓人員、裝置與 AI Agent 都能在明確的身分與授權基礎上使用數位資源。照片中的每一次說明與互動,也為後續討論留下了起點。
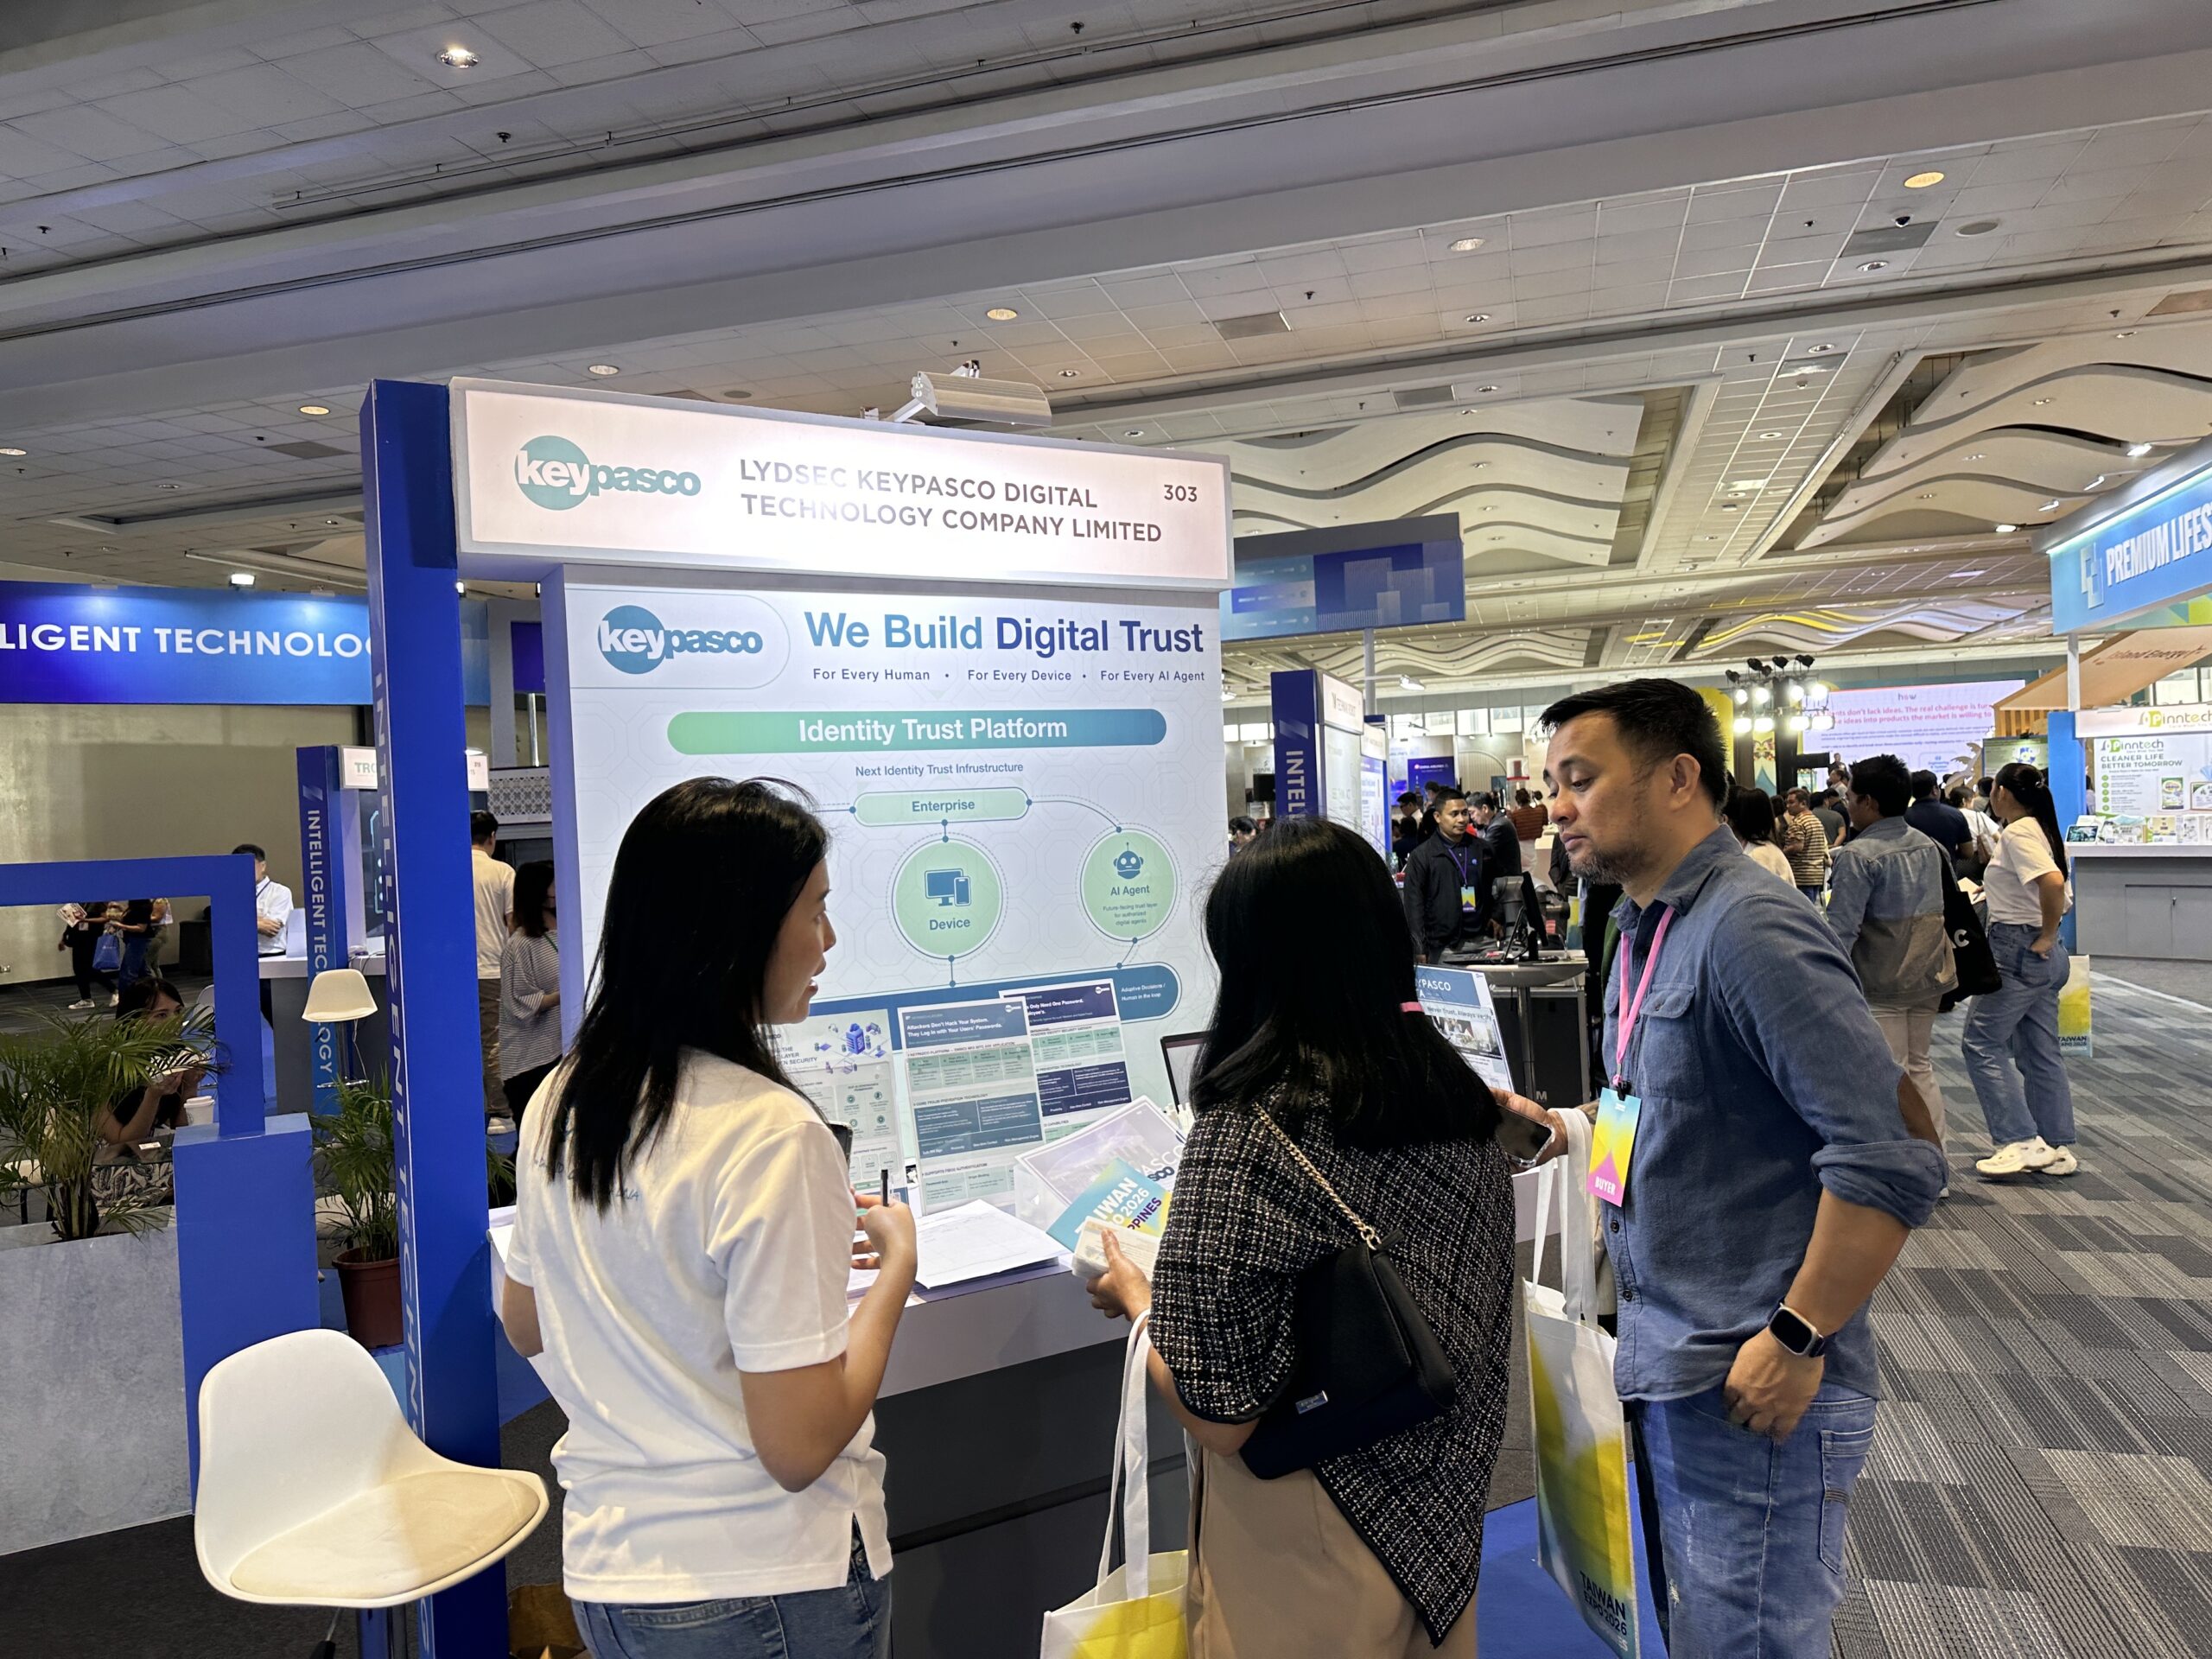
感謝蒞臨 Keypasco 展位、參與現場分享的朋友,以及主辦團隊與現場工作人員。我們期待把這些交流延續到企業的實際應用,一起釐清代理身分、任務權限與風險處理方式,逐步規劃 AI Agent 治理與 ZTA。
歡迎與 Keypasco 聯繫,從您的應用情境出發,探索數位信任的下一步。