我們的獎項與專利

我們的獎項和專利

Keypasco 深耕數位身份驗證領域,憑藉創新的多因素驗證技術與零信任架構,榮獲多項國際資安獎項肯定,並擁有多國技術專利,涵蓋設備指紋、雙通道驗證與風險評估等核心技術。我們持續以研發創新為驅動,致力為全球客戶提供最安全、最具前瞻性的身份驗證解決方案。​

獲獎紀錄

我們的專利

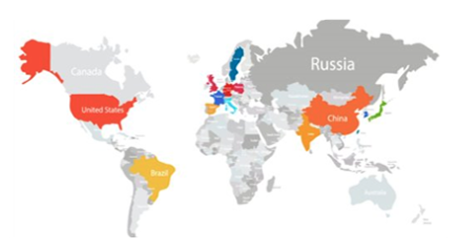
我們已在美國、日本、台灣、韓國、歐盟、中國與新加坡等 16 國取得 68 項專利證書,涵蓋多項核心技術──包括以設備指紋與雙通道架構強化身份綁定、透過近場認證提升裝置間的實體安全防護、導入中央私鑰拆分機制防止密鑰濫用,以及支援多租戶架構的動態 URL 認證路徑設計。此外,Keypasco 更進一步推動無密碼化的應用場景,打造無需帳號密碼即可登入的高度信任環境,持續為用戶與企業提供靈活且可信的身分驗證解決方案。​

設備指紋和雙通道認證機制​

專利名稱:藉由使用者位置檢驗身份的網路安全驗證方法

公開公告號:I531202

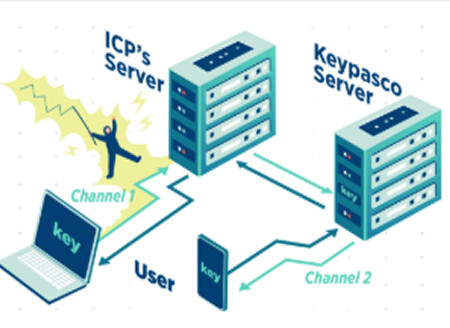
當使用者進行登入或操作敏感交易時,Keypasco 的設備指紋與雙通道認證機制提供一道獨特且隱形的資安防線。透過設備指紋技術,系統會辨識使用者設備的硬體與軟體特徵,建立一組專屬且不可複製的裝置身分。再透過雙通道架構,將使用者自身的手機、電腦等設備作為唯一認證載具,即便帳號密碼遭竊,駭客無法在未經授權的設備上完成驗證。此機制能有效抵禦釣魚攻擊、帳密外洩與裝置偽冒等風險,為使用者打造安全、無感的驗證體驗。

雙通道驗證 (Two-channel Structure)​

設備指紋​(Device Fingerprints)​

近場認證​

專利名稱:網路安全認證方法及手持式電子裝置認證方法

公開公告號:I413393

近場認證是一種以實體距離為基礎的身份驗證方式,用戶需使用自己已註冊的設備(如手機、穿戴式裝置等),與正在使用的登入裝置靠近,才能完成身份驗證。這項技術運用藍牙、NFC 或超音波等近場通訊技術,確保兩個裝置確實在物理上靠近且同屬同一使用者,有效防止遠端駭客冒用身份。結合近場認證能大幅提升安全性,並為用戶帶來直覺且無縫的驗證體驗,特別適合應用於敏感操作或多因素驗證場景中。

中央存儲的 PKI 解決方案​

專利名稱:安全電子交易之網路認證方法及系統

公開公告號:I522836​​

中央存儲的 PKI 解決方案採用私鑰拆分技術,將使用者的私鑰分為兩部分:其中一半保存在高度安全的中央伺服器中,另一半則加密後分發至受設備保護的行動應用程式。僅當兩部分私鑰在認證過程中成功配對時,簽章或登入才得以完成。這種架構大幅降低私鑰被竊風險,即使行動裝置遺失或被入侵,單一裝置上的資料亦無法還原完整私鑰,確保身份驗證的完整性與抗偽冒能力。​

動態 URL​

專利名稱:具安全性保護的自動轉址及網路身份驗證方法

公開公告號:I488479​​​

動態 URL 是一種靈活且擴展性高的身份驗證架構,可支援同一個用戶端或應用程式,依照不同的服務需求,自動導向多個 ICP(服務提供者)至多個 IDP(身份提供者)的對應驗證端點。這種設計使企業能輕鬆整合多種身份驗證來源,不需為每個服務獨獨立開發登入流程,提升部署效率與維運彈性。同時,動態 URL 機制也有助於實現多租戶、多品牌或跨區域身份驗證需求,為企業提供一致且可擴充的安全登入體驗。​

密鑰管理和系統

專利名稱:密鑰管理方法及系統

公開公告號:I666908​

密鑰管理與系統設計採用高度安全的機制,僅將加密後的私鑰分發至具備設備特徵值保護的行動應用程式。這些私鑰會綁定於特定裝置的硬體或軟體環境(如裝置指紋),即使私鑰遭截取,也無法在未授權的裝置上被解密或使用。透過此機制,系統能有效防止密鑰被複製、竄改或濫用,大幅提升整體身份驗證與資料簽章的安全性,確保私鑰的唯一性與防偽性。​

無需特定帳號及密碼即可登入應用環境​

專利名稱:免帳戶名稱及密碼登入線上系統的方法及認證伺服系統

公開公告號:I822568​​​​

無需特定帳號及密碼即可登入的應用環境,代表身份驗證邁向真正無密碼化的進化。使用者不再需要記住繁瑣的帳號密碼組合,而是透過受信任裝置、生物辨識或憑證驗證等方式,自動識別其身分並安全登入應用系統。這樣的設計不僅大幅簡化登入流程,提升用戶體驗,同時也降低因密碼外洩、重複使用或釣魚攻擊所帶來的資安風險,是實現安全與便利兼具的關鍵步驟。​

最新消息

掌握資安趨勢,成就競爭力基石

Taiwan EXPO in the Philippines 回顧|從人員到 AI Agent,以 ZTA 延伸數位信任

從舞台上的身分安全分享,到展位前的面對面交流,Keypasco 在 Taiwan EXPO in the Philippines 帶來同一個核心提問:當企業的數位工作由人員、裝置與 AI Agent 共同完成,信任應該如何建立,又如何在每一次操作中延續? 以「We Build Digital Trust」為主題,我們在馬尼拉展示人員、裝置與 AI Agent 之間的身分信任關係。這次參展的影像,也記錄了團隊如何透過簡報、展板與現場說明,將數位信任帶進更具體的討論。 Keypasco 團隊與「We Build Digital Trust」展板合影,呈現人員、裝置與 AI Agent 的共同主題。 從舞台到展位,讓身分安全更貼近應用 舞台分享以「Securing Next-Generation Digital Identity Solution」為題,將數位身分安全帶到展會現場。簡報中,從單一因素驗證、MFA 到 Zero Trust 的演進,以及端點與 AI Agent 是否仍值得信任的問題,串起了這次展示的主軸。 回到展位,團隊透過產品資料、螢幕展示與來賓交流,讓抽象的身分信任有了可以對照的畫面:企業需要管理的存取主體,正在從人員延伸到裝置與能執行任務的代理。 Keypasco 於 Taiwan EXPO 舞台分享新世代數位身分安全。 AI Agent 治理:讓每一次代理行動都有依據 AI Agent 能夠讀取資料、呼叫工具並代替人員執行任務,也讓授權與責任的邊界更值得關注。代理代表誰、能使用哪些資料、可以做到哪一步,以及何時需要人員介入,都是企業規劃治理時需要釐清的問題。 把這些問題落實到制度,可以從可識別的代理身分、明確的管理責任人,以及依任務限制的權限與有效期間開始。當任務完成或需求改變,相關權限也應有到期、撤銷與重新授權的機制;授權與操作紀錄則提供後續追溯的依據。 例如,彙整報表的代理可以取得指定資料的讀取權限;若下一步要修改原始紀錄或寄送資料至外部,便需要重新評估授權範圍。這樣的治理設計,讓自動化的每一步都能對應清楚的責任與業務需求。 現場簡報聚焦端點與 AI Agent,探討當下的信任判斷。 以 ZTA 延伸信任,從登入走向持續的存取判斷 零信任架構(Zero Trust Architecture,ZTA)提供一個重要的思考方向:不能只因存取請求來自內部

進一步了解

來毅數位攜手日本 DNP 打造AI「信任身分平台」

Q4將推出多重信任驗證 從日本金融市場拓展全球數位身分商機 專注於零信任資安與數位身分驗證解決方案的來毅數位科技股份有限公司(台股:7834,以下簡稱「來毅數位」)宣布與日本大日本印刷株式會社(Dai Nippon Printing Co., Ltd.,日股:7912,以下簡稱「DNP」)展開策略合作,共同推動AI「Trust Identity Platform(信任身分平台)」的落地。雙方將整合DNP在電子化KYC(eKYC)、日本公鑰基礎建設(JPKI)等身分驗證領域的技術與日本金融市場資源,以及來毅數位在FIDO身分認證、裝置識別、風險導向認證(Risk-Based Authentication, RBA)及帶外交易驗證(Out-of-Band Transaction Verification, OOB)等零信任資安技術,為金融服務業者建立涵蓋身分、裝置與交易的多重信任驗證機制。 作為此次合作的具體成果,DNP預計於2026年Q4推出「DNP多重信任驗證」服務,整合個人的「身分確認(Identity)」、裝置的「裝置驗證(Device)」以及「交易驗證(Transaction)」三大層次,打造新一代信任基礎設施。透過FIDO驗證、高階裝置管理及行為驗證等技術整合,服務將涵蓋金融客戶從開戶、登入、資料變更到匯款與支付等關鍵環節,在強化資安防護的同時,降低密碼管理負擔,提升金融服務的數位體驗。 從身分到裝置與交易 打造金融服務多重防禦 隨著生成式AI快速普及,網路釣魚(Phishing)、身分冒用(Spoofing)、未經授權存取及詐欺交易等威脅日益精密且高度自動化,傳統以單一帳號密碼為核心的防護方式已面臨更大挑戰。此次合作透過 DNP 與來毅數位的技術互補,將信任驗證延伸至使用者、裝置及交易等不同層面,協助金融機構建立更完整的零信任防禦機制。 其中,DNP的eKYC與JPKI技術可提供嚴謹的身分確認,來毅數位則進一步透過FIDO驗證及裝置識別強化無密碼登入與存取控制,搭配RBA與行為驗證分析使用者行為模式、偵測異常風險,並運用OOB交易驗證切分交易通訊路徑,降低中間人攻擊(MitM)等交易風險。透過多層次的防禦架構,金融機構可在提升資安強度的同時,降低使用者對繁瑣密碼管理的依賴,進一步兼顧客戶資產保護、交易安全與數位服務體驗。 以日本金融市場為起點 拓展全球數位

進一步了解

Keypasco 亮相 Cybersec Netherlands 2026:從 MFA 邁向持續信任

2026 年 9 月 9–10 日,Keypasco 於荷蘭烏特勒支 Jaarbeurs 展覽中心參加 Cybersec Netherlands,與資安社群面對面交流。兩天展期中,團隊在 11.C037 攤位接待訪客,透過面對面交流,分享涵蓋人員、裝置與 AI 代理的身分安全理念。 本次展位以 Human–Agent Zero Trust Infrastructure(人與 AI 代理的零信任基礎架構)為主軸,整合身分驗證、裝置驗證、風險評估、零信任存取與代理身分等展出重點。 Keypasco 展位聚焦人員、裝置與 AI 代理的身分安全。 身分安全,延伸至登入之後 多因素身分驗證(MFA)是保護存取安全的重要環節。這次在烏特勒支,Keypasco 也將焦點延伸至初次登入之後:當裝置、存取情境與風險程度改變時,如何持續評估信任? 這正是「持續信任」的核心概念。身分驗證用來確認存取者的身分,裝置驗證提供使用裝置的相關資訊,風險評估則協助判斷當下存取情境的風險。結合這些資訊,便能在裝置狀態或風險改變時,重新評估存取是否仍可信,作為零信任架構下的存取決策依據。 對 Keypasco 而言,如何整合這些要素,是探討身分安全未來方向的重要課題。 將身分安全延伸至 AI 代理 AI 代理帶來了新的身分問題:它是誰?由誰授權執行任務?允許執行哪些操作?在運作過程中,又該如何管理與監督這些權限? 本次 Human–Agent Zero Trust Infrastructure 的展示,將這些問題與人員及裝置的安全一同呈現,涵蓋持續評估裝置的可信度、AI 代理的生命週期管理與權限委派,以及執行階段治理。 進一步的挑戰,是在 AI 代理執行任務的整個過程中,持續落實身分確認、授權管理與行為監督。確認代理身分是其中一環;釐清它獲得的權限及可執行的操作範圍,同樣重要。當 AI 代理逐漸融入工作流程,這些問題能協助企業開始思考適合自身的信任機制。 在烏特勒支,與資安社群面對面交流 Cybersec Netherlands 也是與資安社群交流經驗、交換觀點的好機會。從攤位前的互動到桌邊的對談,Keypasco 團隊分享身分安全理念,也聆聽訪客的觀點。 Keypasco 團隊在攤位前與訪客面對面交流。 展覽照片記錄了這些片刻:團隊接待來賓、在 Human–Agent Zero Trust 展示旁展

進一步了解

立即優化您身分認證機制
企業資安防護再升級

Keypasco非常樂意與您分享更多我們的獨家技術與產品!請提出您的需求與目標,讓 Keypasco 提供最適合您的解決方案,成為您專屬的身分認證技術顧問!

如果您想問技術相關問題 請點我

與我聯絡