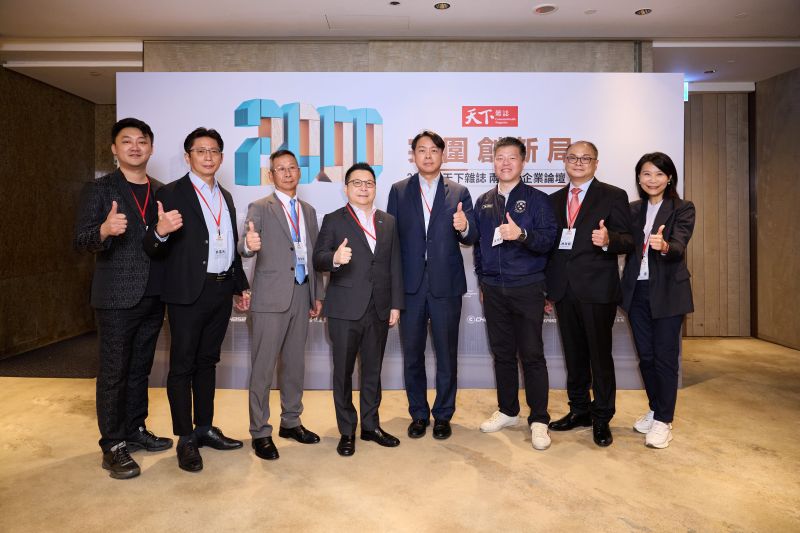
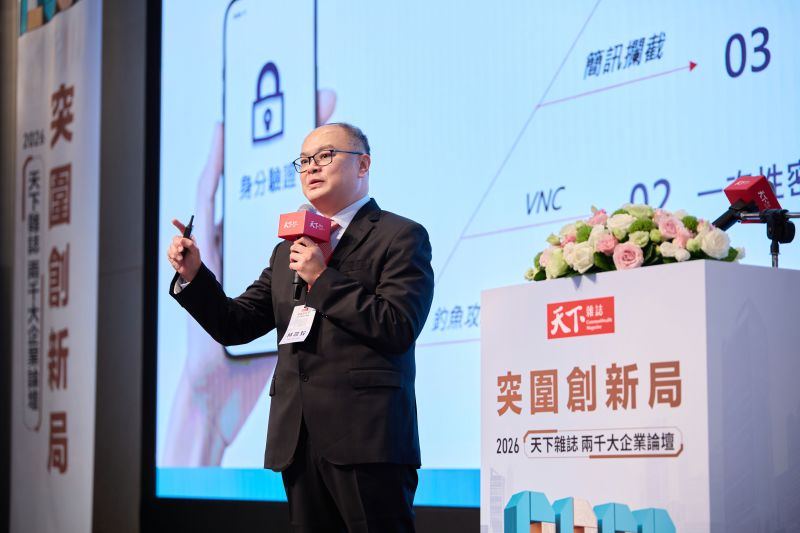
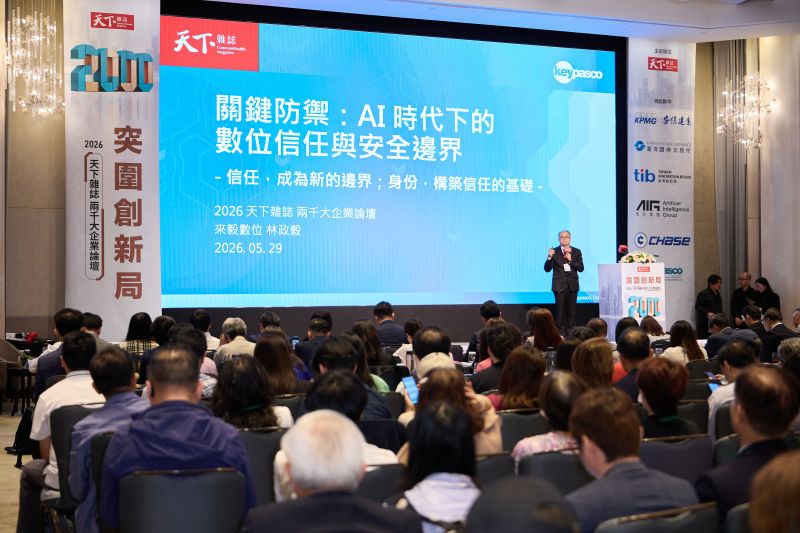
2026年5月29日、当社の創業者兼董事長である林政毅は、台湾の天下雑誌が主催する2000大企業フォーラムに登壇し、AI時代のデジタルトラストとセキュリティ境界をテーマに講演しました。AIが企業の日常業務に関わるようになる中で、誰が行動し、何を許可され、その行動をどのように信頼できると判断するのか。この問いを出発点に、当社の考え方を共有しました。
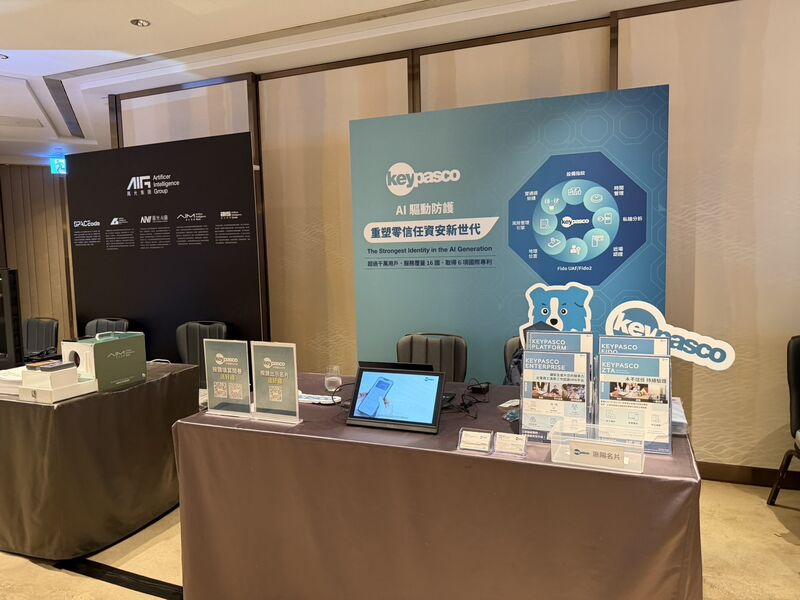
フォーラムは台北の遠東国際大飯店で開催されました。当社の講演では、なりすまし、権限の制御、責任の追跡という課題を踏まえ、デジタルトラストを築くための三つの視点を紹介しました。
場所だけでは信頼を判断できない
クラウドサービス、AIアプリケーション、サプライチェーンの連携により、企業の活動はオフィスや社内ネットワークの外へ広がっています。社内ネットワークにいるという理由だけでは、信頼の根拠として十分ではありません。当社は、アイデンティティ、端末、アクセス時の状況を合わせて考えることが必要だと捉えています。
セキュリティ境界は、固定されたネットワーク上の場所から、一つひとつのアクセスにおける信頼の判断へと移ります。さまざまな勤務環境や接続サービスにわたり、一貫したアイデンティティと権限の管理が求められます。
信頼できるAIには、確かなアイデンティティが必要
システムにログインし、情報を取得し、指示を出す主体は、人だけではありません。AIエージェントやAPIを通じて接続するサービスも、企業の業務フローに参加します。誰が行動しているのかを確認することが、信頼を築く第一歩です。
当社は、アイデンティティ、権限、責任の追跡を一体として考える重要性を伝えました。AIを業務に取り入れる際にも、行動の主体と許可された範囲を把握し、新しい利用場面へデジタルトラストを広げることが必要です。
信頼は、継続的な検証の結果
信頼は、ログイン時の一度の確認だけで決まるものではありません。当社は、アイデンティティ、端末、利用状況など複数の情報を組み合わせ、環境やリスクの変化に応じて動的に検証する考え方を紹介しました。
Keypascoの多要素認証とFIDO Passkey技術を通じて、当社は企業のパスワードレスセキュリティ構成を支援しています。こうした認証機能はデジタルトラストの基盤となり、企業の権限管理や日常の運用と連携することが大切です。
AI活用を支えるデジタルトラスト
AIは新しい働き方を生み出し、既存のセキュリティ境界を見直すきっかけにもなります。場所から状況へ、ログインから行動する主体の確認へ、一度の認証から継続的な検証へ。これらが今回のフォーラムで当社が共有した中心的な考え方です。
MFA、パスワードレス認証、ゼロトラスト構成をご検討の際は、当社チームにお問い合わせください。企業の環境に合ったデジタルトラストの基盤を一緒に考えます。