ステージでのプレゼンテーションからブースでの対話まで、KeypascoがTaiwan EXPO in the Philippinesで取り上げたのは、一つの問いです。人・デバイス・AIエージェントが共に業務を担う時代に、企業はどのように信頼を確立し、業務の実行中も維持していくべきでしょうか。
マニラの会場では、「We Build Digital Trust」をテーマに、人・デバイス・AIエージェントをつなぐアイデンティティの考え方を紹介しました。プレゼンテーションや展示パネル、来場者への説明を通じて、デジタルトラストを具体的に伝える様子を、写真とともに振り返ります。
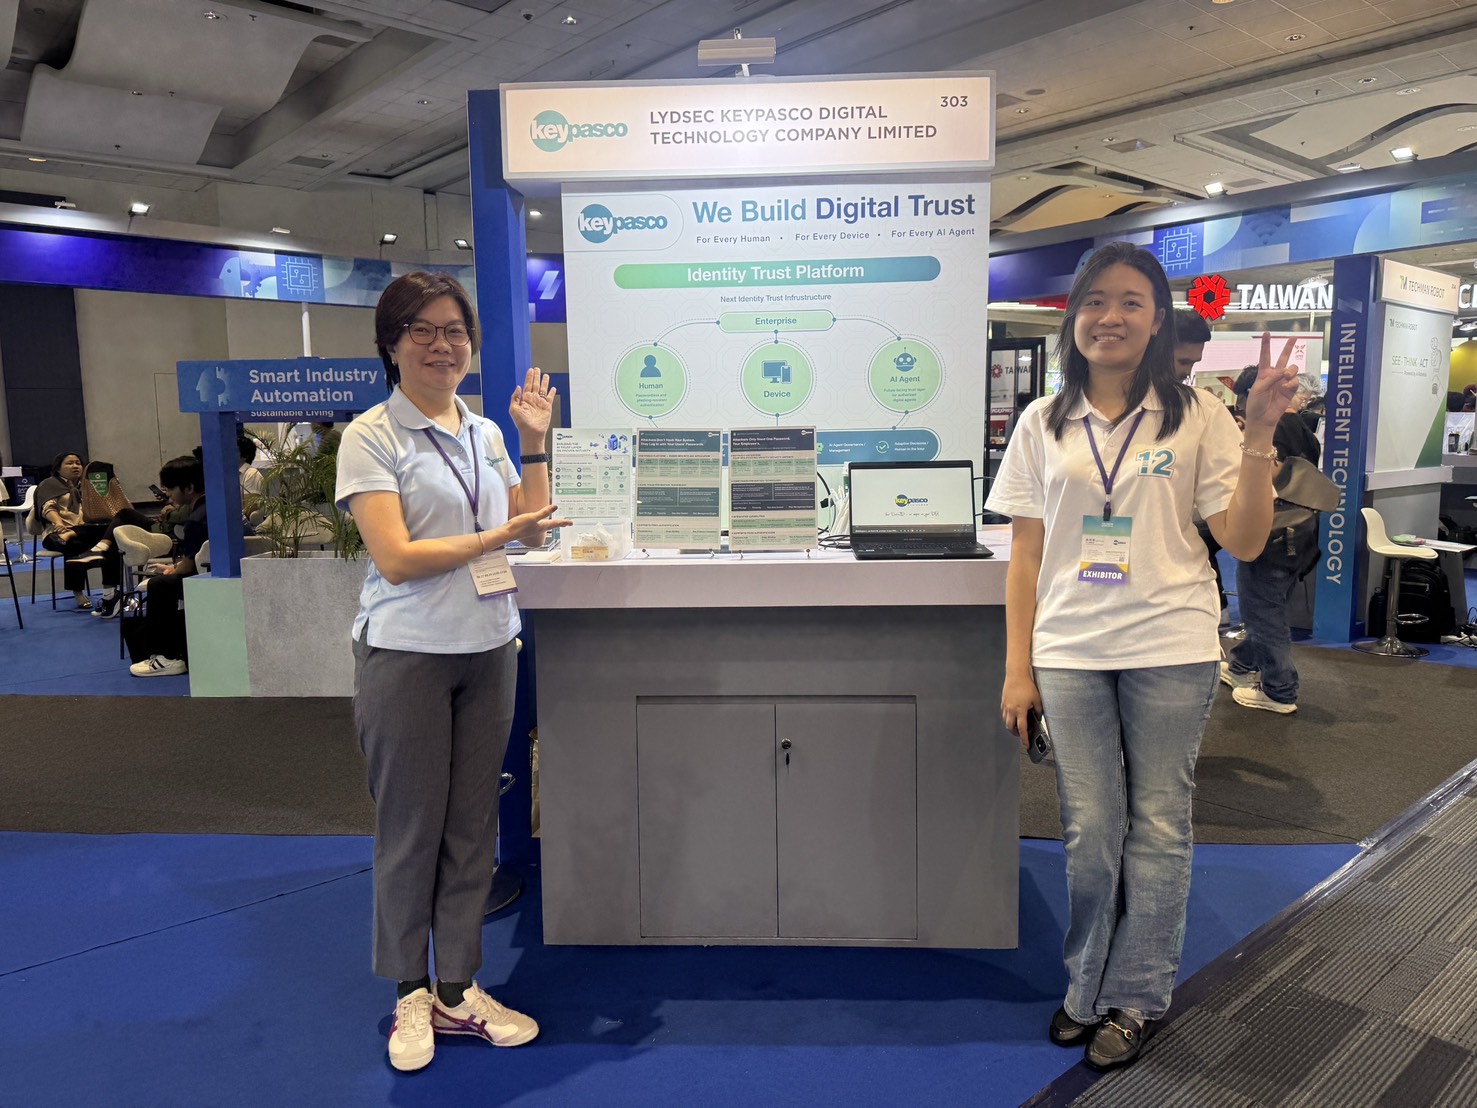
ステージでの発信を、ブースでの対話へ
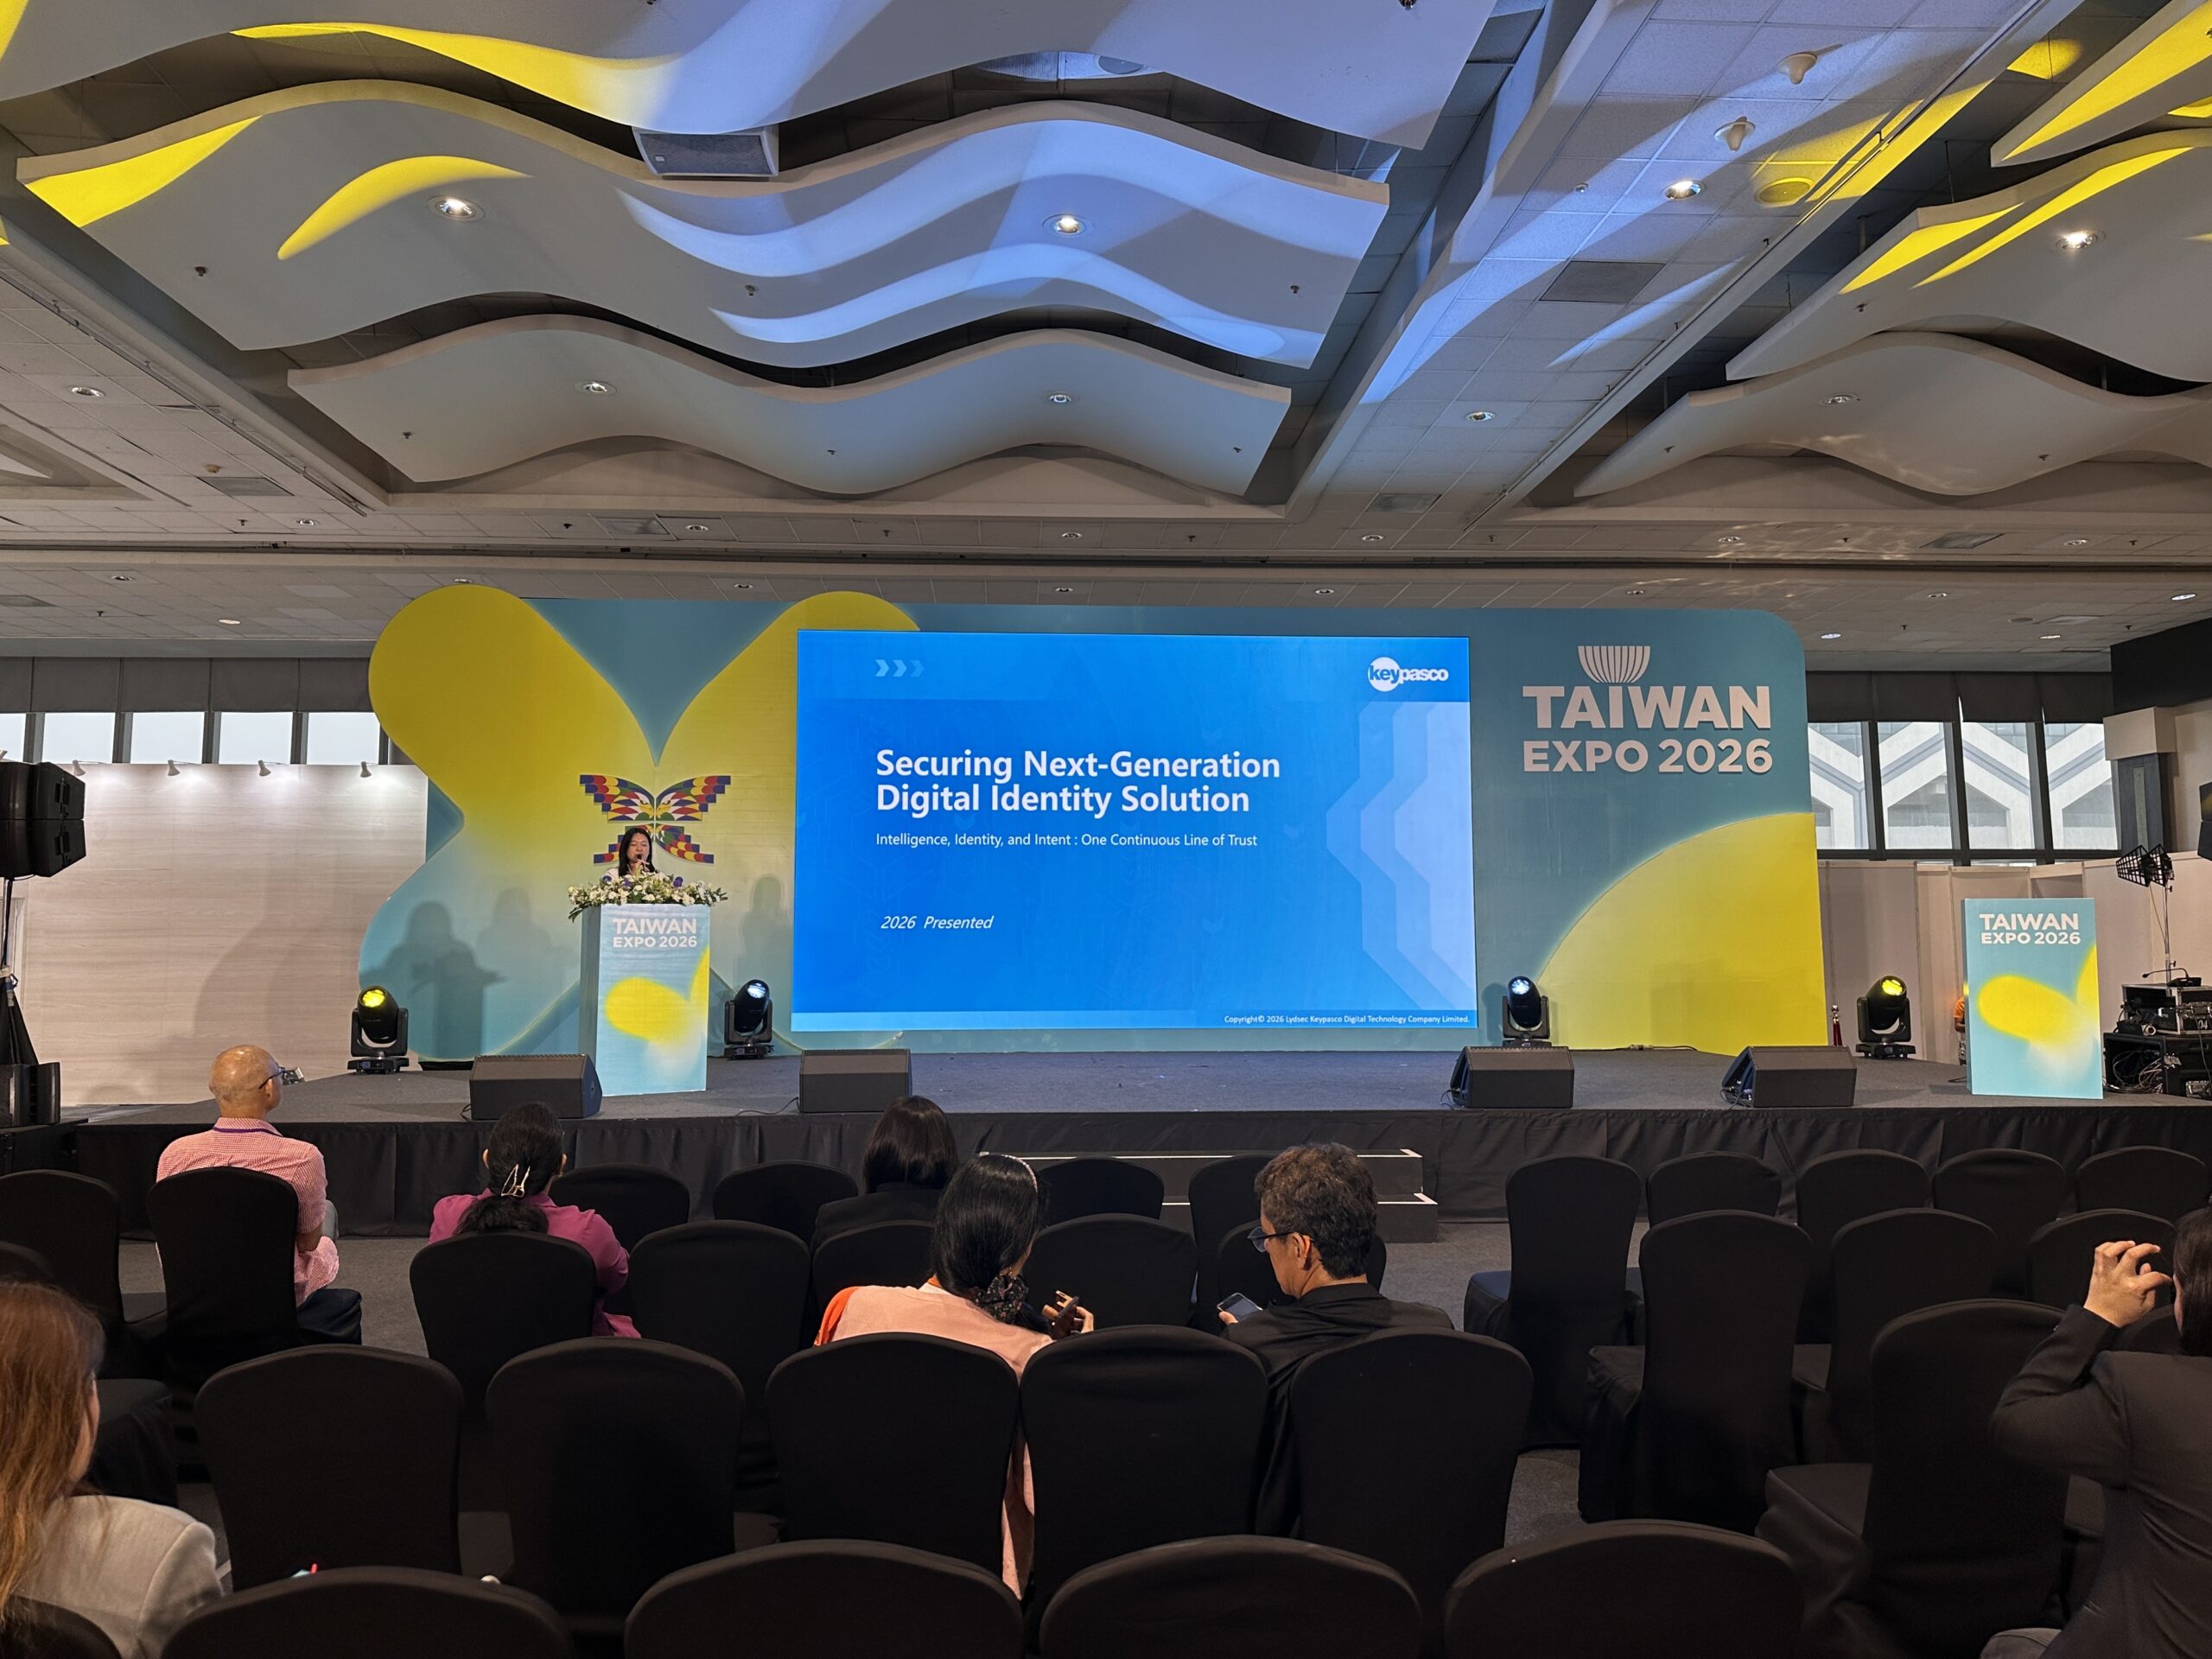
ステージでは「Securing Next-Generation Digital Identity Solution」をテーマに、次世代のデジタルアイデンティティの安全性について紹介しました。単一要素認証からMFA、ゼロトラストへの発展や、エンドポイントとAIエージェントを「今この時点で信頼できるか」という問いが、展示全体をつなぐ軸となりました。
ブースでは、製品資料や画面を使いながら、来場者の皆さまと直接お話ししました。企業がアクセスを管理する対象は、人に加え、デバイスや業務を実行するエージェントへと広がっています。会場での展示は、その変化を具体的に捉える機会となりました。
AIエージェントの行動に、明確な権限と責任を
AIエージェントは、データの取得やツールの呼び出し、人に代わる業務の実行を可能にします。同時に、誰の代理として動くのか、どの情報を利用できるのか、どこまで実行してよいのか、いつ人の判断が必要になるのかを明確にすることが求められます。
ガバナンスの出発点は、個々のエージェントを識別し、管理責任者を定め、業務内容と期間に応じて権限を限定することです。業務が終了したときや条件が変わったときには、権限の失効・取り消し・再承認を行う仕組みも必要です。権限付与と操作の記録を残すことで、後から判断の経緯を確認できます。
例えば、レポート作成を担うエージェントが、承認済みのデータを読み取る場面を考えてみます。元の記録を書き換えたり、情報を社外へ送ったりする場合は、当初とは異なる権限範囲として再評価する必要があります。自動化の各段階を、業務上の目的と責任に結び付ける考え方です。
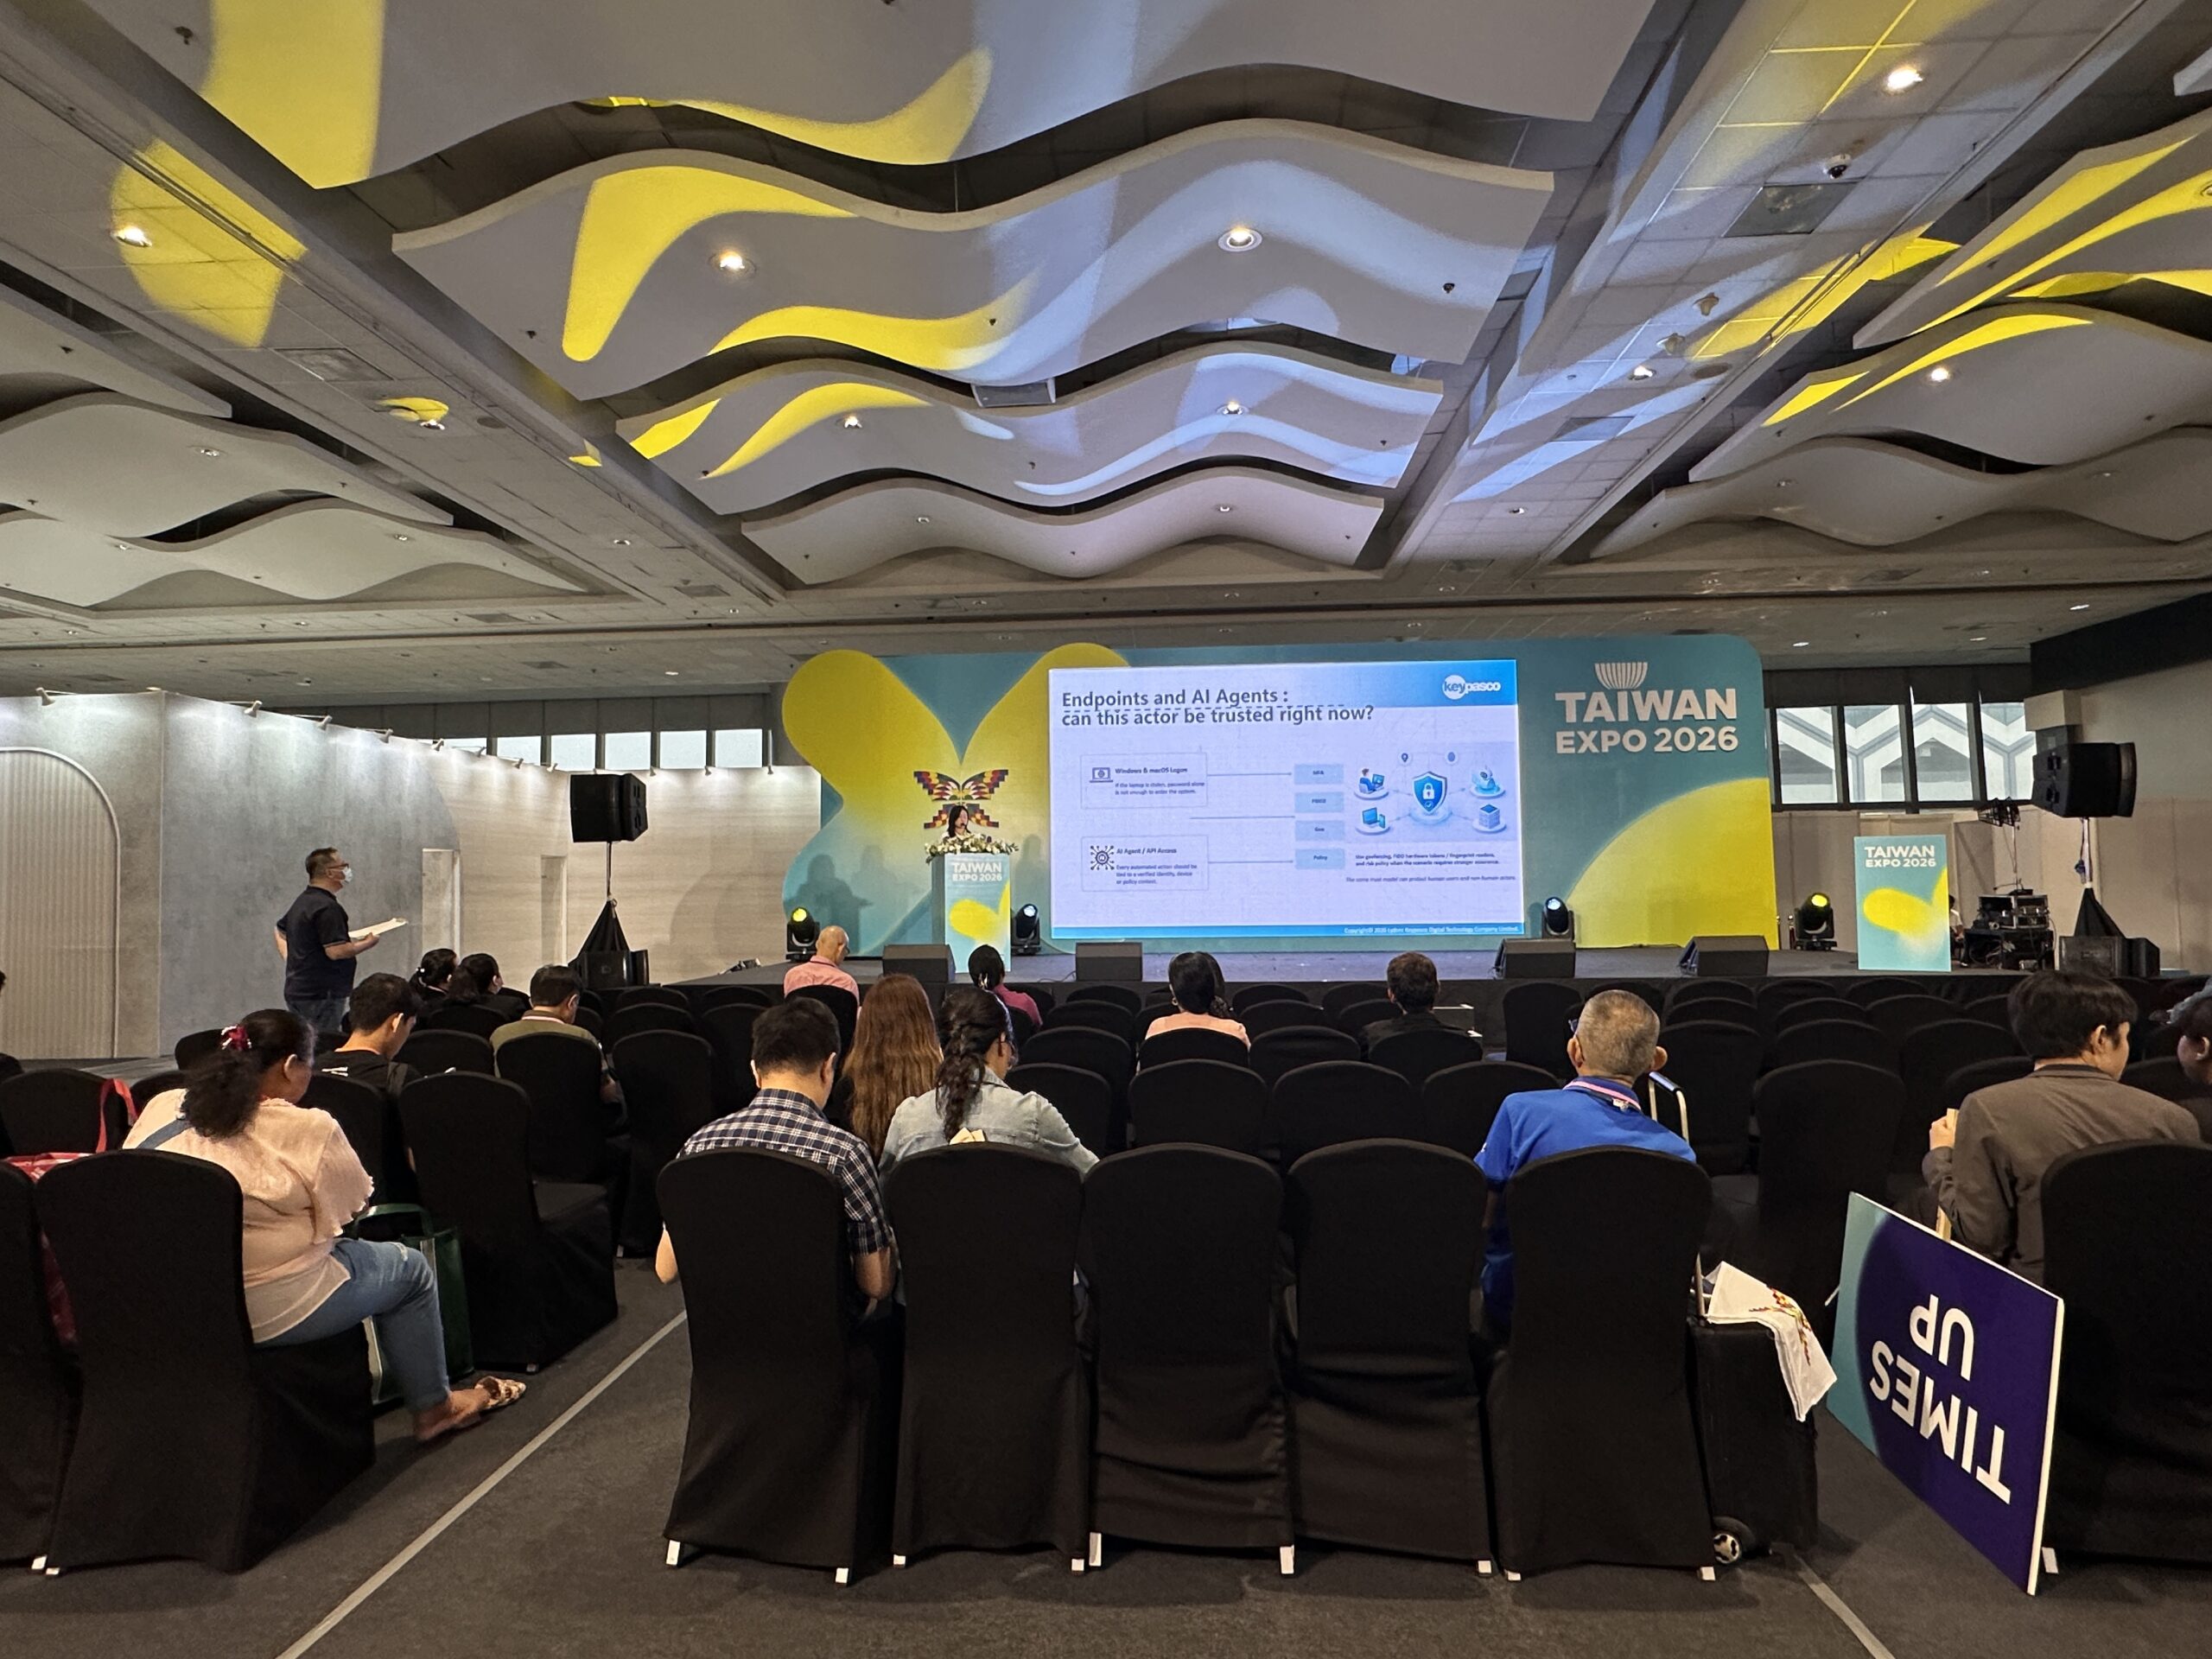
ZTAで、ログイン後もアクセスの妥当性を判断する
ゼロトラストアーキテクチャ(ZTA)では、社内ネットワークからのアクセスであるという理由だけで、暗黙の信頼を与えません。アイデンティティ、アクセス先のリソース、デバイスの状態、関連するリスクに基づいて判断することが重要です。
AIエージェントについても、業務の実行中にアクセスが適切かどうかを評価する必要があります。新たな機密情報へのアクセス、当初の業務範囲を超える操作、実行環境の異常があれば、ポリシーに応じて再判断し、必要に応じて制限や人による確認を行います。ガバナンスが責任とルールを定め、ZTAがその中のアクセス制御を支える関係です。
会場で生まれた対話を、次の取り組みにつなげる
ステージとブースでの発信を通じてお伝えしたのは、人・デバイス・AIエージェントが、明確な身元と権限に基づいてデジタルリソースを利用するという考え方です。写真に収められた一つひとつの交流が、今後の検討を深めるきっかけになります。
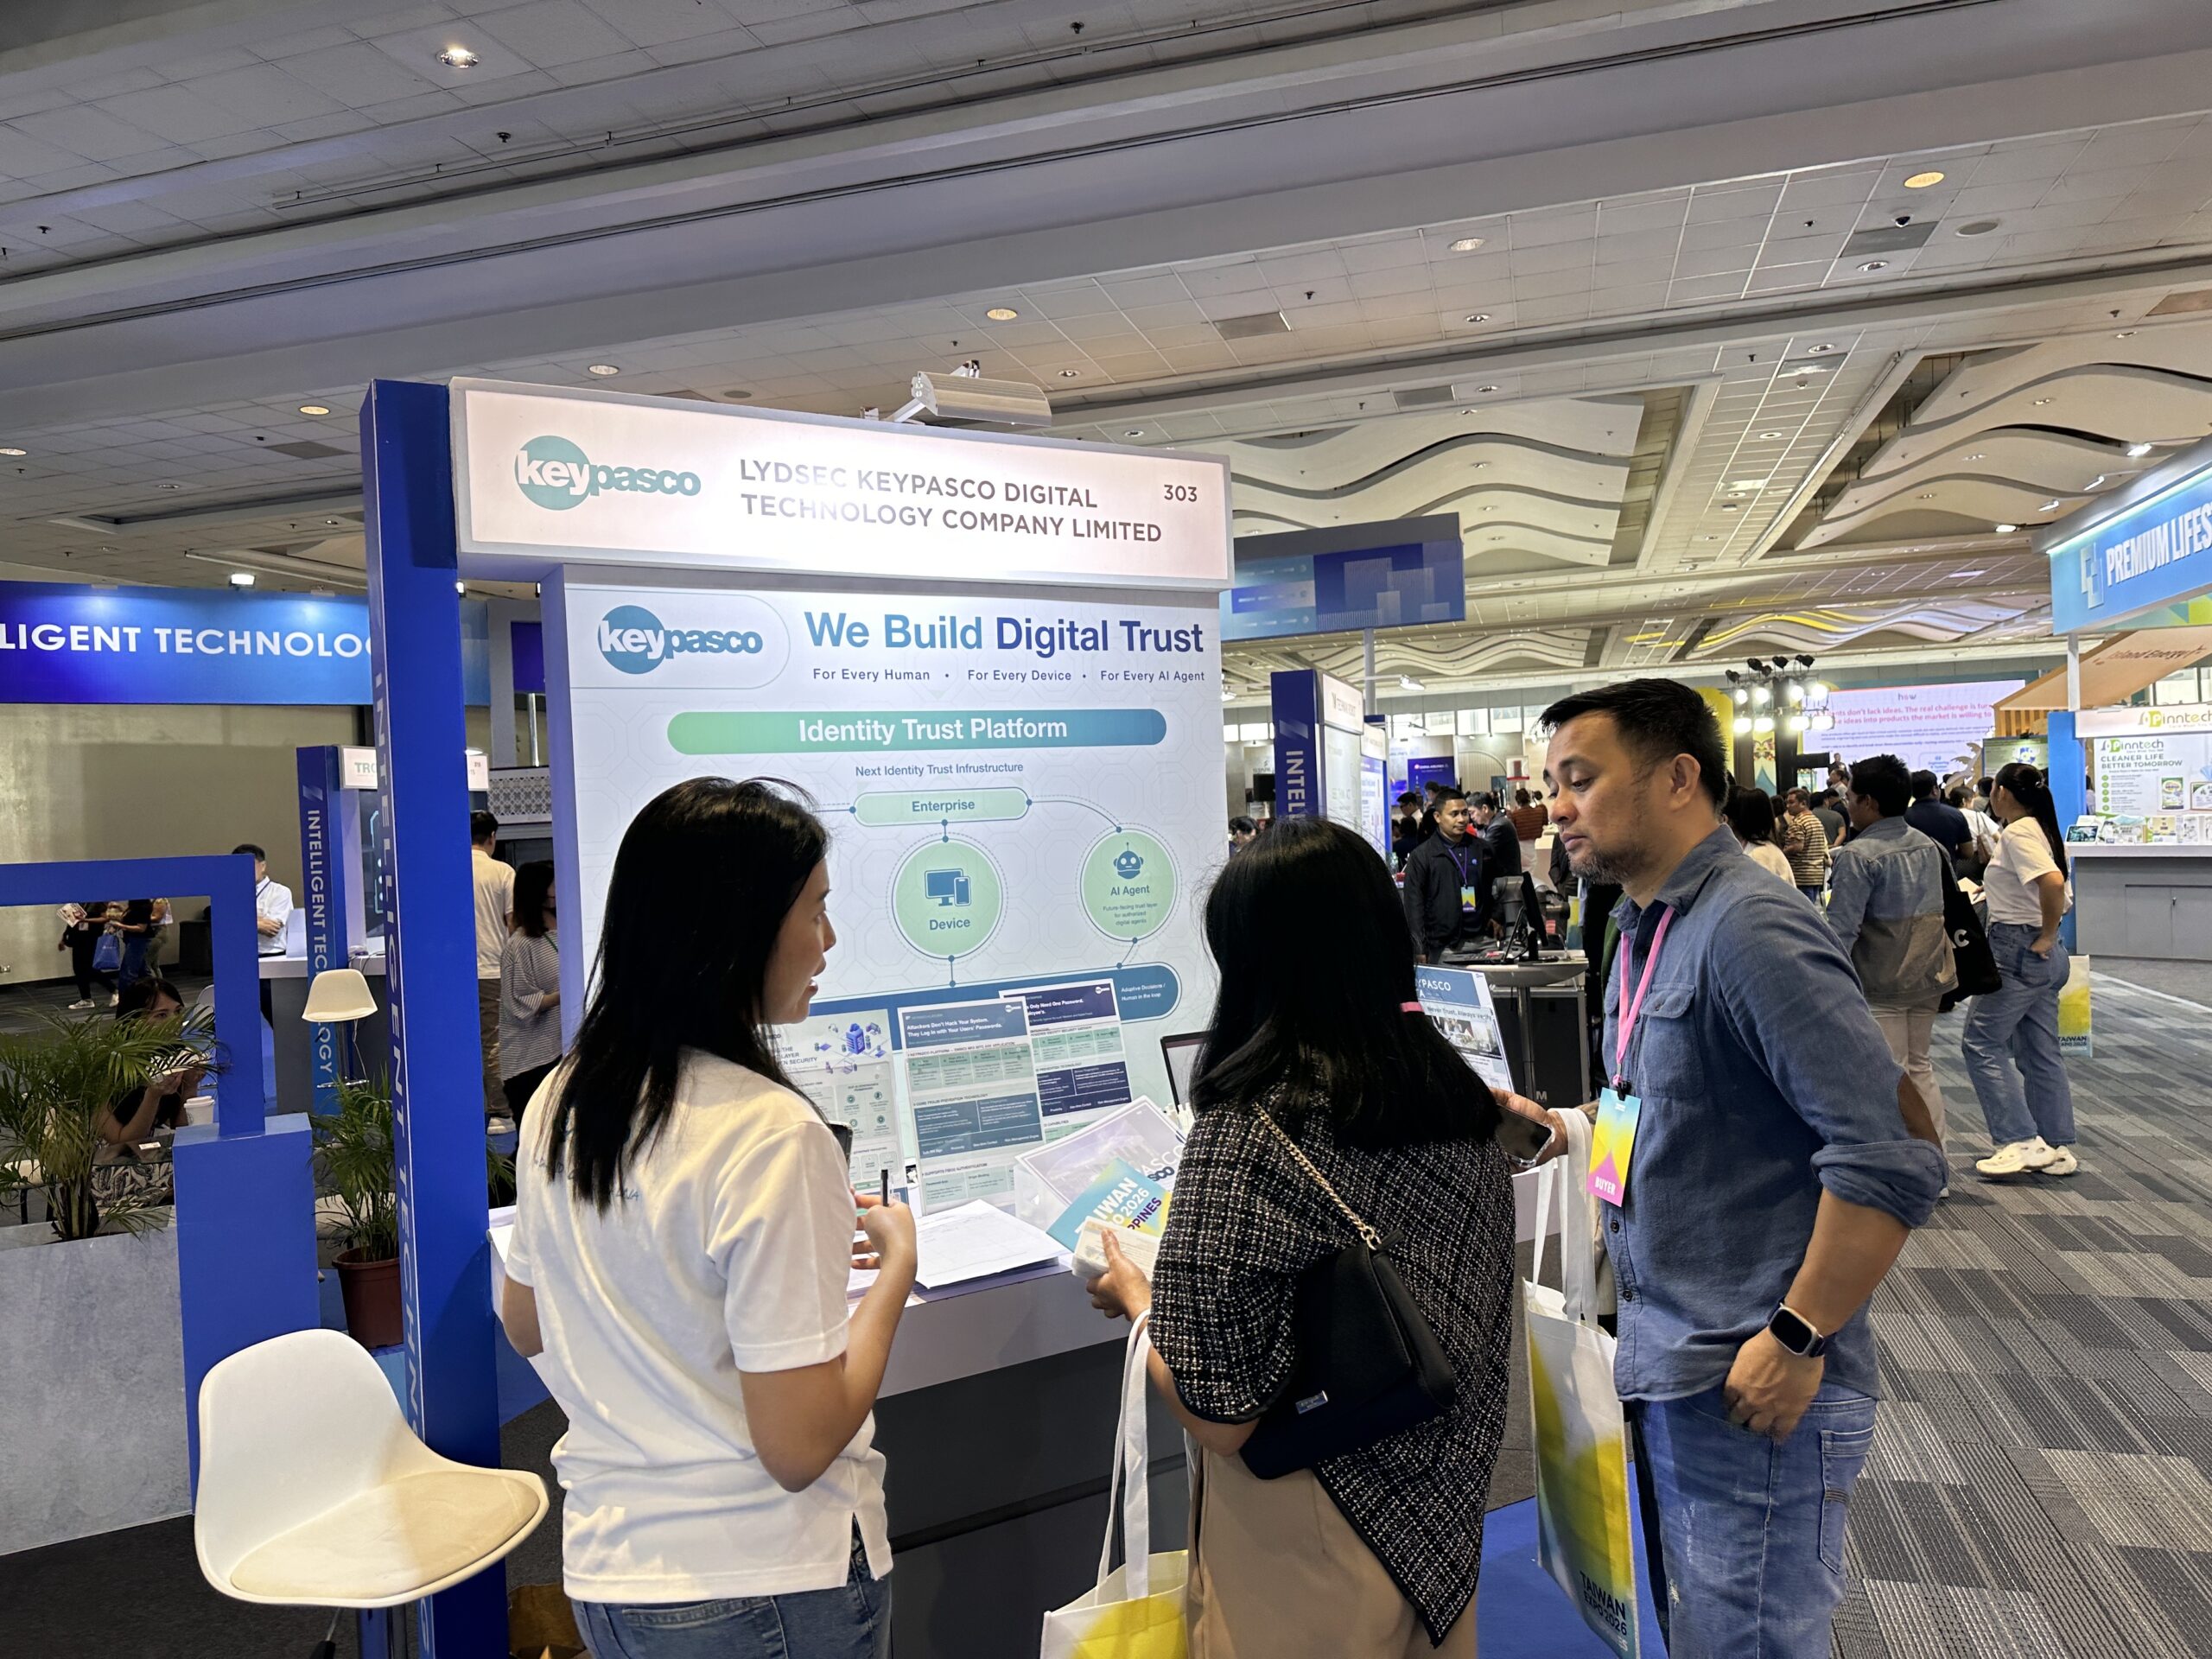
ブースにお立ち寄りくださった皆さま、プレゼンテーションにご参加くださった皆さま、そして主催者・関係者の皆さまに感謝申し上げます。実際の業務を起点に、エージェントの身元、必要な権限、リスク変化への対応を整理し、AIエージェントのガバナンスとZTAについて引き続き対話を重ねてまいります。
デジタルトラストの次の一歩を、ぜひKeypascoとご一緒にご検討ください。