私たちの受賞歴と特許
Keypasco はデジタルアイデンティティ認証分野において、革新的な多要素認証技術とゼロトラストアーキテクチャにより、多くの国際的なセキュリティ賞を受賞し、さらに複数国で技術特許を取得しています。これらの特許は、デバイスフィンガープリント、デュアルチャネル認証、リスク評価などのコア技術をカバーしています。私たちは研究開発とイノベーションを原動力とし、世界中のお客様に最も安全で先進的な認証ソリューションを提供することに尽力しています。
受賞歴

2024 サイバーセキュリティ・エクセレンスアワード

2022 SelectUSA サイバーセキュリティ部門 第1位

2018 トップ10マネージドセキュリティサービスプロバイダー

2016 レッドハリング・グローバル・テクノロジー・イノベーションアワード

2016 CMA 非接触&モバイルアプリケーション賞

2014 APICTA 金融部門 優秀賞

2014 Frost & Sullivan 新製品イノベーション・リーダーシップ賞

2024 資安精品獎

2022 SelectUSA 網路安全第一名

2018 年十大頂尖的資安託管服務商

2016 紅鯡魚全球科技創新大獎

2016 CMA 非接觸式與行動應用獎

2014 APICTA 金融類傑出表現獎

2014 Frost & Sullivan 新製品イノベーション・リーダーシップ賞
私たちの特許
米国、日本、台湾、韓国、欧州連合、中国、シンガポールなど16か国で合計68件の特許を取得しており、デバイスフィンガープリントとデュアルチャネル構造によるアイデンティティバインディングの強化、近距離認証によるデバイス間の物理的セキュリティ向上、秘密鍵の中央分割管理による濫用防止、多テナント構造に対応した動的URL認証パス設計など、複数の中核技術を網羅しています。さらに、Keypasco はパスワードレス環境の実現を推進し、アカウントやパスワードなしでログインできる高信頼な環境を構築することで、ユーザーと企業双方に柔軟かつ信頼性の高い認証ソリューションを提供し続けています。
デバイスフィンガープリントとデュアルチャネル認証機構
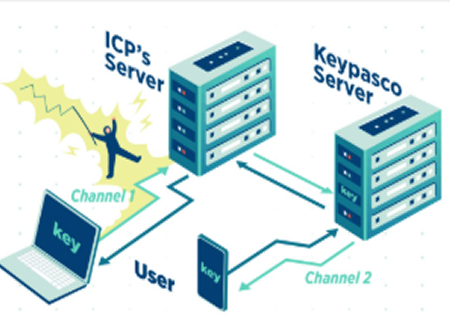
利用者がログインや機密性の高い取引を行う際、Keypasco のデバイスフィンガープリントとデュアルチャネル認証機構は、ユニークかつ不可視のセキュリティバリアを提供します。デバイスフィンガープリント技術により、システムは利用者デバイスのハードウェアおよびソフトウェア特性を識別し、複製不可能な専用デバイスIDを生成します。さらにデュアルチャネル構造により、利用者自身のスマートフォンやPCを唯一の認証トークンとして使用するため、たとえアカウントやパスワードが流出しても、未承認デバイスでは認証が完了できません。この仕組みにより、フィッシング攻撃、資格情報漏洩、デバイス偽装などのリスクを効果的に防止し、利用者に安全かつシームレスな認証体験を提供します。
デュアルチャネル認証 (Two-channel Structure)
デバイスフィンガープリント (Device Fingerprints)
プロキシー認証
プロキシー認証は、物理的距離に基づく身元認証方式であり、ユーザーは事前に登録した自分のデバイス(スマートフォン、ウェアラブル端末など)を、ログイン中のデバイスに近づけることで認証が完了します。この技術は、Bluetooth、NFC、超音波などの近距離通信技術を活用し、2つのデバイスが物理的に近接し、かつ同一ユーザーに属していることを確認します。これにより、リモートからのなりすましを効果的に防止できます。プロキシー認証を組み合わせることで、安全性が大幅に向上し、直感的でシームレスな認証体験を提供でき、特に機密操作や多要素認証のシナリオに最適です。
中央ストレージ型 PKI ソリューション
中央ストレージ型 PKI ソリューションでは、秘密鍵分割技術を採用し、ユーザーの秘密鍵を2つの部分に分割します。一方は高セキュリティの中央サーバーに保管し、もう一方は暗号化した上で、デバイス保護されたモバイルアプリケーションに配布します。認証プロセスで2つの秘密鍵が正しくペアリングされた場合のみ、署名やログインが実行されます。この構成により秘密鍵の盗難リスクが大幅に低減し、モバイルデバイスが紛失・侵害されても、単一デバイスの情報から完全な秘密鍵を復元することはできません。これにより、身元認証の完全性となりすまし耐性を確保します。
動的 URL
動的 URL は、柔軟性と拡張性に優れた身元認証アーキテクチャであり、同一のクライアントやアプリケーションが、サービスごとの要件に応じて複数の ICP(サービスプロバイダ)から複数の IDP(アイデンティティプロバイダ)の対応認証エンドポイントへ自動的に誘導できます。この設計により、企業は各サービスごとに独自のログインフローを開発する必要がなくなり、導入効率や運用の柔軟性が向上します。また、動的 URL メカニズムはマルチテナント、マルチブランド、地域横断的な身元認証ニーズにも対応し、統一的で拡張可能な安全ログイン体験を企業に提供します。
鍵管理およびシステム
鍵管理とシステム設計には高度なセキュリティ機構を採用し、暗号化された秘密鍵のみを、デバイス特性値で保護されたモバイルアプリケーションに配布します。これらの秘密鍵は特定のデバイスのハードウェアまたはソフトウェア環境(デバイスフィンガープリントなど)に紐づけられ、秘密鍵が傍受されても、未承認デバイス上では復号や使用ができません。この仕組みにより、秘密鍵の複製、改ざん、悪用を効果的に防止し、身元認証やデータ署名の安全性を大幅に向上させ、秘密鍵の唯一性と偽造防止性を確保します。
アカウント名やパスワードを必要としないアプリケーション環境へのログイン
特定のアカウント名やパスワードを必要としないアプリケーション環境は、身元認証の完全なパスワードレス化への進化を意味します。ユーザーは複雑なアカウント・パスワードの組み合わせを覚える必要がなく、信頼されたデバイス、生体認証、証明書認証などを通じて、自動的に本人を識別し、安全にアプリケーションシステムへログインします。この設計により、ログインプロセスが大幅に簡略化され、ユーザー体験が向上すると同時に、パスワード漏えい、使い回し、フィッシング攻撃によるセキュリティリスクが低減されます。安全性と利便性を両立させる重要な一歩です。
最新ニュース
セキュリティトレンドを把握し、競争力の基盤を築く
Keypasco、インドの CyberSec Delhi Conference 2026 に出展:業界との対話を通じてデジタルトラストを考える
CyberSec Delhi Conference 2026 に出展した Keypasco チーム。 Keypasco は、2026 年 10 月 7 日にインド・デリーの Radisson Blu Plaza Hotel, Delhi Airport で開催された CyberSec Delhi Conference に出展しました。サイバーセキュリティ分野の意思決定者、テクノロジーリーダー、業界関係者との交流を通じて、認証に関する考え方を共有するとともに、インド市場における企業のニーズへの理解を深めました。 展示ブースでの対話から会議の各セッションまで、今回のイベントは、企業が安全性と使いやすさを両立しながら、デジタルサービスの信頼基盤をどのように築くかを考える機会となりました。 認証を通じて安全性と使いやすさを両立 Keypasco の展示ブースでは、多様な認証要素を活用し、安全性と使いやすさを両立するためのアプローチをご紹介しました。 認証は、利用者とデジタルサービスをつなぐ重要な接点です。利用者が円滑に操作を進められることと、適切なセキュリティを確保することの両立には、企業のニーズや実際の利用場面を踏まえた検討が必要です。 来場者との対話では、実務に関する知見を共有するとともに、インドの企業が認証やデジタルサービスに寄せる関心に耳を傾けました。こうした交流は、今後の協業の可能性を探る機会にもなりました。 来場者と認証の活用について対話する Keypasco 担当者。 対面での交流を通じて企業のニーズを伺い、認証に関する考え方を共有しました。 重要サービスのレジリエンスから考えるサイバーセキュリティ 今回の会議では、新たな脅威に直面するインドの重要サービスのレジリエンスが取り上げられ、電力、防衛、製造業、産業エコシステムなど、幅広い分野について議論が行われました。各セッションでは、業界ごとに異なる課題やセキュリティへの考え方に触れることができました。 これらの議論は、事業運営やサービスの継続という観点からセキュリティを考える重要性を改めて示すものでした。業界によって利用環境や利用者のニーズは異なります。認証の設計においても、実際の要件に対応し、安全で使いやすいデジタル環境を支えることが求められます。 Keypasco にとって、本イベントはインドのサイバーセキ
Keypasco ハーグ活動レポート:AI時代のデジタルトラストから国際交流と協業へ
2026年10月6日から8日にかけて、Keypascoはオランダ・ハーグで開催されたONE Conference 2026、ONE International Cyber Business Event、SECPAAS Cyber Taiwan B2Bマッチングに参加しました。講演やパネルディスカッション、展示ブースでの交流、個別商談を通じて、国際的なサイバーセキュリティコミュニティとアイデンティティセキュリティに関する知見を共有し、台湾とオランダの産業間での協業の可能性を探りました。 今回の訪問の中心にあったのは、デジタルトラストを実際の利用環境でどう実現するかという課題です。人・デバイス・AIエージェントが企業の業務プロセスに関わるようになる中で、アイデンティティの確認、デバイスの識別、そして個々の行動に対する認可と責任の明確化が、企業にとって重要なテーマとなっています。 ONE Conference 2026の来場者と交流するKeypascoチーム。 AI時代のあらゆる行動に信頼の根拠を ONE Conference 2026は、10月6日・7日にハーグのWorld Forumで開催されました。会期中、KeypascoのChengi Linは、「Trust infrastructure for the AI era」と題した講演で、人・デバイス・AIエージェントを包括するアイデンティティセキュリティの考え方を紹介しました。 講演では、次の3つの問いを出発点としました。 人: 誰がアクセスを要求しているのか。 デバイス: このデバイスは信頼できるのか。 AIエージェント: この行動を誰が許可したのか。 これらは、アイデンティティの確認、デバイスフィンガープリントとアクセス時の状況、さらにAIエージェントへの権限委任、ポリシー、監査可能性に対応する問いです。 AIエージェントがユーザーに代わってタスクを実行する場合、企業には、ユーザーの意図、エージェントに与えられた権限、実際に行われた操作を把握することが求められます。これらの関係を明確に結び付けることが、アクセス制御、認可管理、責任の所在を支える検証可能な根拠となります。 AI時代の信頼基盤について講演するChengi Lin。 多様な技術の視点からEdge AIの安全な導入を考える Chengi Linは、「Se
2026 Keypasco Summit 開催レポート:アイデンティティと信頼を基盤に、AIガバナンスを実践へ
AIエージェントが企業の業務を担い、機密情報にアクセスし、複数のシステムを横断して処理を実行するようになりました。その一方で、企業には新たな管理上の課題が生まれています。 いま操作しているのは、どのAIエージェントなのか。誰の承認に基づき、どこまでの権限を持っているのか。想定外の動作が起きた際に、企業は介入し、その経緯を確認できるのか。 2026 Keypasco Summitの開会挨拶では、自律型AI時代のアイデンティティセキュリティと信頼ガバナンスの重要性が語られました。 こうした問いを中心に議論を深めたのが、2026年9月22日に台北のWホテルで開催された「2026 Keypasco Summit」です。KeypascoとTechOrangeの共催による本フォーラムでは、AIガバナンスをテーマに、エージェントのアイデンティティ、デバイスの信頼性、継続的な検証を通じて、AIを実証実験から本格的な業務活用へと進めるための道筋を探りました。イベント公式サイト 2026 Keypasco Summitに企業の技術・セキュリティ責任者が集まり、AIの信頼とガバナンスについて議論しました。 国際的な交流を通じて、AIガバナンスを具体的な課題へ 会場には、台湾の企業で技術やセキュリティを担う意思決定者に加え、日本、オーストラリア、スウェーデン、スペイン、ヨルダン、ベトナム、インドなどの海外パートナーが集まりました。 各国の旗が並ぶステージでは、登壇者がAIの業務活用と信頼の確立について知見を共有。参加者は講演に耳を傾け、企業が直面する課題や導入に向けた考え方を確認しました。 展示エリアでも、画面を囲んで説明を聞く参加者や、技術担当者と意見を交わす姿が見られました。講演で取り上げられた認証やアクセス制御の考え方を、自社のシステムや業務にどう適用するか。そうした具体的な検討につながる交流が、会場の各所で行われていました。 Keypascoにとって、このSummitは、企業のニーズと技術、各国の実務経験を結び付け、AIガバナンスの実践を前に進める場となりました。 展示エリアでは、参加者と技術担当者がアイデンティティセキュリティやガバナンスの取り組みについて意見を交わしました。 AIエージェントの権限と責任を明確にする AIエージェントは、自らタスクを計画し、必要なツールを呼び出し
今すぐ本人認証を最適化し
企業セキュリティをワンランク上へ
Keypascoは、当社独自の技術と製品をぜひ皆さまにご紹介したいと考えています。
お客様のニーズや目標をお聞かせいただければ、最適なソリューションをご提案し、貴社専属の本人認証技術アドバイザーとしてサポートいたします。
如果您想問技術相關問題 請點我